 Secrets-Management selbst gehostet
HashiCorp Vault vServer mieten.
Dein vServer ist in 60 Sekunden online, Vault startest du per 1-Klick über Coolify – mit Root-Zugriff und DDoS-Schutz.
Pakete 1–3 von 9
VaultSelbst konfigurieren
Dein Projekt. Dein Setup.
Kein Paket passt? Wähle CPU, RAM und Speicher frei – du zahlst nur für das, was dein Projekt wirklich braucht.
Leistungsstarke CPUs
1 Gbit/s Uplink inklusive
bis 5 Gbit/s zubuchbar
100 Gbit/s Host-Netz
Juniper Firewall
DDoS-Schutz
 Visa
 Mastercard
 American Express
 PayPal
 Google Pay
 Apple Pay
 Klarna
 Amazon Pay
Was ist HashiCorp Vault?
HashiCorp Vault auf deinem eigenen vServer.
Mit HashiCorp Vault liegen API-Keys, Datenbank-Passwörter und TLS-Zertifikate nicht mehr verstreut in .env-Dateien, Wikis oder Chat-Verläufen, sondern zentral und verschlüsselt an einem Ort. Deine Apps holen sich Secrets per API, Policies regeln den Zugriff, und jede Abfrage landet im Audit-Log. Wenn du bei ZAP-Hosting einen Vault Server mietest, startest du Vault per 1-Klick über Coolify auf deinem vServer, als dauerhaften Dienst mit eigenem Speicher statt im flüchtigen Dev-Modus.
Weil der vServer dir gehört, entscheidest du, wie Vault läuft: Mit Root-Zugriff per SSH passt du die Konfiguration an, bindest die Vault-CLI in Ansible-Playbooks und CI/CD-Pipelines ein und betreibst Gitea oder andere Dienste direkt daneben. Den Standort wählst du in Europa oder Amerika, deine Secrets bleiben auf deinem eigenen Server, und per Policy legst du fest, welche App oder Person welchen Pfad lesen darf.
Funktionen
Secrets zentral verwalten mit Vault.
Verschlüsselter Secrets-Speicher, ein Audit-Log für jede Anfrage und eine API für Ansible, Docker und CI/CD – auf deinem eigenen vServer.
Jede Anfrage nachvollziehbar
Du siehst, wer wann welches Secret gelesen hat: Audit-Devices protokollieren jede Anfrage.
Secrets an einem zentralen Ort
API-Keys und Passwörter liegen verschlüsselt zusammen statt verstreut in .env-Dateien und Wikis.
Anmeldung für Menschen und Maschinen
Teams per Single Sign-On, Dienste per Maschinen-Login: Jeder erhält nur den Zugriff seiner Policy.
Secrets einmalig weitergeben
Zugangsdaten sicher übergeben: Per Response Wrapping lässt sich ein Secret nur einmal auspacken.
Web-CLI direkt im Browser
Secrets prüfen, ohne ein Terminal zu öffnen: Vault-Befehle laufen in der eingebauten Web-Konsole.
Secrets per API in jede Pipeline
Ansible, Docker-Container und CI/CD-Jobs holen Secrets zur Laufzeit statt aus dem Repository.
Standorte in Europa und Amerika
Dein Server. Dein Standort.
4 Rechenzentren in Europa und Amerika — wähle den Standort, der am nächsten zu deinen Nutzern liegt.
Europa

Amerika

Vault im Überblick
Was du mit HashiCorp Vault alles erledigst
Vault speichert Secrets verschlüsselt, erzeugt kurzlebige Datenbank-Zugänge auf Abruf und regelt per Policy, welche App oder Person welchen Pfad lesen darf.
Vault
Vault
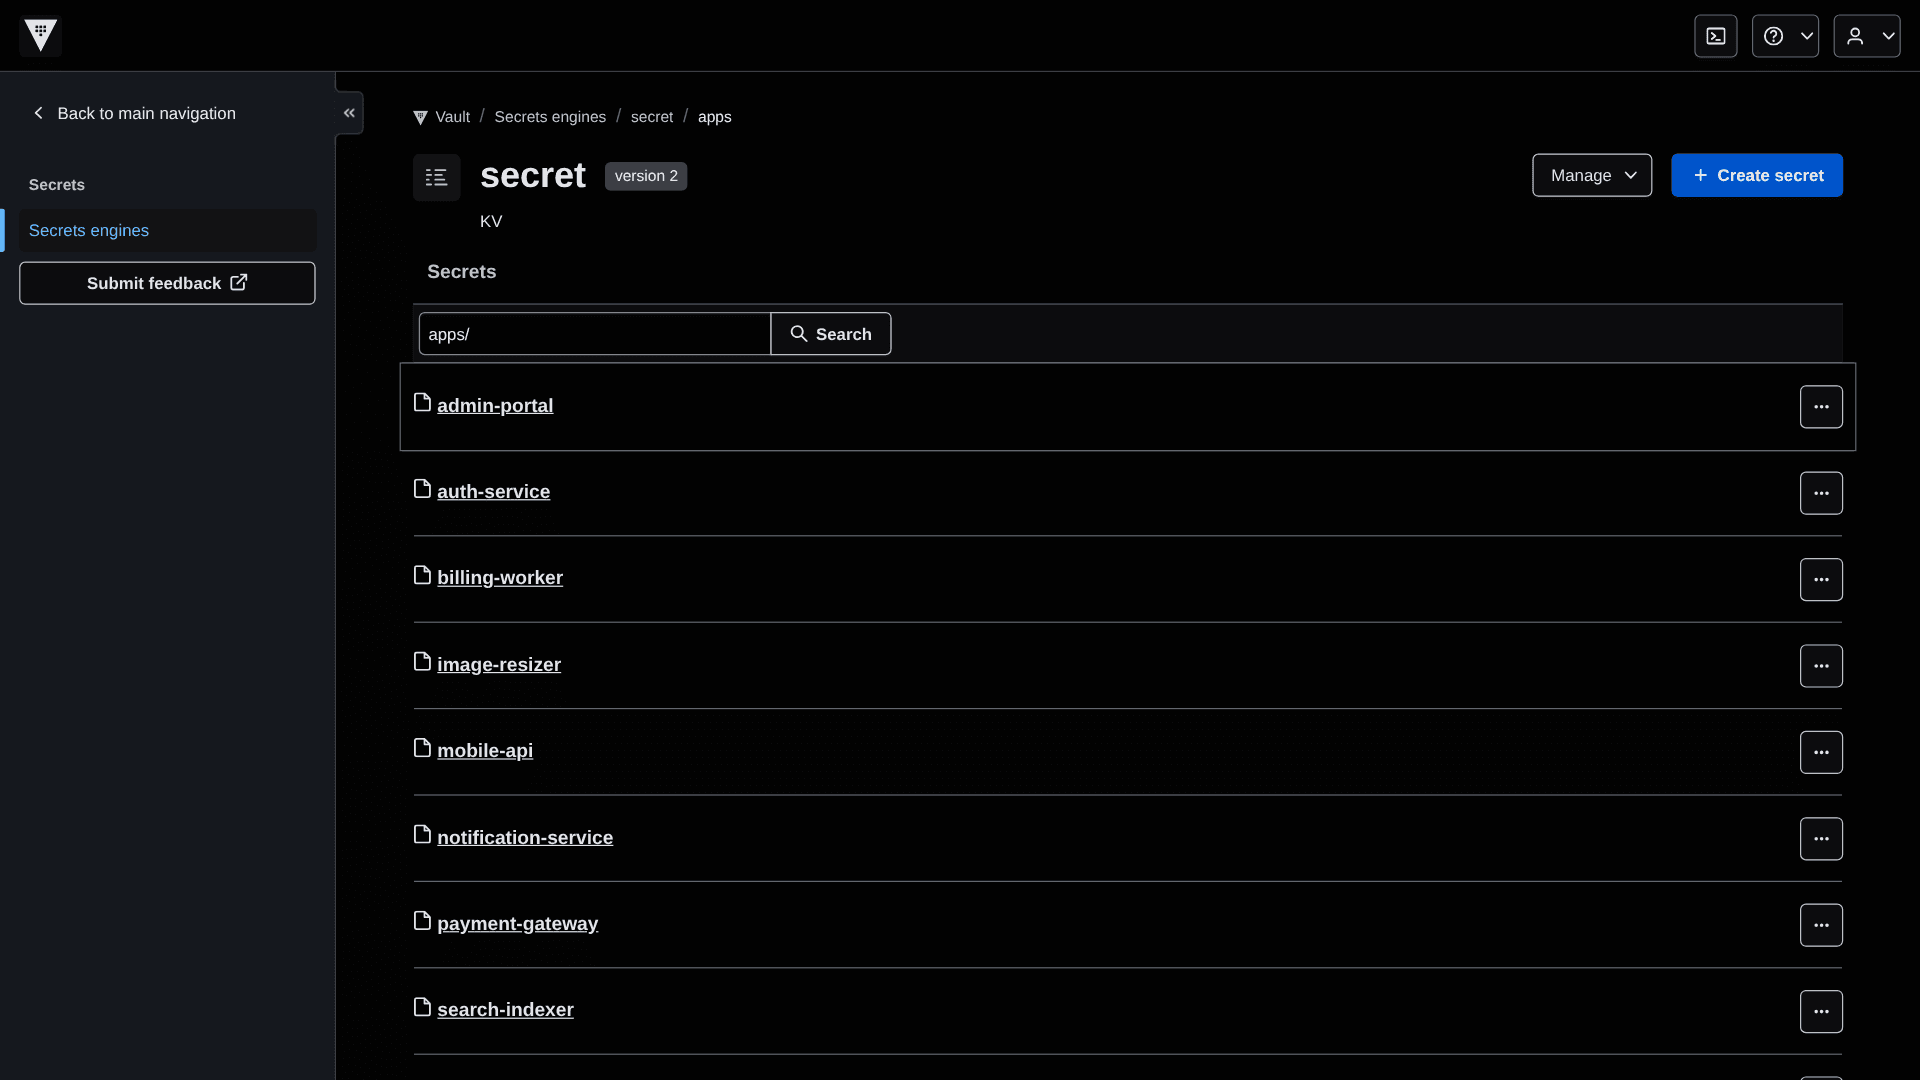
Secrets-Speicher mit Versionen
In der KV-Engine legst du Zugangsdaten unter Pfaden wie secret/shop/datenbank ab. Jede Änderung erzeugt eine neue Version, frühere Werte bleiben abrufbar, und die Suche im Web-UI findet Einträge schnell wieder.
Jetzt starten
Vault in wenigen Minuten auf deinem vServer — ohne komplizierte Einrichtung.
Backups & Snapshots
Mit ZapX Pass bleibt dein vServer wiederherstellbar.
Mit ZapX Pass schaltest du Snapshots für schnelles Rollback, Restore, manuelle Backups und längere Aufbewahrung der Tagesbackups frei.
Backups mit ZapX Pass
GESICHERT- Manuelle Backups
- Tagesbackups länger behalten
Snapshots mit ZapX Pass
ERFASST- Snapshot vor Deploy
- Sofort zurückspringen
- Snapshot mit RAM
Mehr Kontrolle mit ZapX Passmehr Speicher, Restore, Pass-Vorteile und Lifetime-vServer ohne Aktivitätschecks
Bewertungen
Was Kunden über ZAP-Hosting sagen
Echtes Feedback zu Support und Setup.
Vom Minecraft-Community-Server zu TTT in wenigen Klicks
Ich habe meinen Server bei ZAP-Hosting ursprünglich für meinen Twitch-Stream gemietet: ein Minecraft-Paper-Server, auf den meine Zuschauer einfach joinen können, ohne dass mein Stream-PC dabei in die Knie geht. Lief stabil und ohne Lags, genau so, wie ich es mir vorgestellt hatte. Inzwischen habe ich den Server auf Garry’s Mod TTT2 umgestellt, und auch das ging erstaunlich unkompliziert. Spiel wechseln, Addons drauf, eigenen Loading Screen eingebunden, fertig. Das Webinterface ist übersichtlich, man findet sich schnell zurecht, auch ohne Server-Profi zu sein. Für Streamer und kleine Communities, die einfach einen zuverlässigen Gameserver wollen, ohne sich groß mit Technik rumzuschlagen: klare Empfehlung.
 ZAP-HostingAntwort
Top Hosting anbieter!
Sehr guter Hoster bin seid mehreren jahren bei denen ! absolut empfehlenswert!
 ZAP-HostingAntwort
Sehr guter Anbieter
Ich kann nichts negatives sagen. Ich bin jetzt seit mehr als 2 Jahren bei Zap und es gab keinerlei Ausfälle.
 ZAP-HostingAntwort
Bin Mittlerweile längerer Kunde bei…
Bin Mittlerweile längerer Kunde bei Zap-Hosting und bin mit dem Umzug auf ZapX sehr zufrieden.
ZAP-HostingAntwortServer waren sehr günstig im Vergleich…
Server waren sehr günstig im Vergleich und trotzdem sehr stabil. Die Oberfläche wurde nun neu überarbeitet. Aufgrund der Preise wurden jetzt auch bei Zap erhöht aber das finde ich gerechtfertigt.
ZAP-HostingAntwortÜberzeugender Lifetime-VPS
Ich nutze den Lifetime-VPS nun seit rund zwei Monaten und bin insgesamt sehr überzeugt. Da ich selbst Linux-Poweruser bin, kann ich die bereitgestellten Install-Scripts zwar nicht beurteilen, das Preis-Leistungs-Verhältnis für einen dauerhaft nutzbaren Server ist jedoch wirklich stark, vorausgesetzt, man loggt sich alle drei Monate kurz ein und klickt auf den Server. Ein paar Kritikpunkte gibt es dennoch: Zum einen fehlt leider eine IPv6-Unterstützung, zum anderen stören auf Dauer die permanente Werbung für ZapX im Webpanel sowie die häufigen Gutschein-Einblendungen beim Login.
ZAP-HostingAntwortEs gefällt mir sehr gut und ist…
Es gefällt mir sehr gut und ist übersichtlich. Genau nach meinen Wünschen entsprechend. Danke
ZAP-HostingAntwortFAQ
Häufige Fragen zu Vault
Antworten auf die wichtigsten Fragen vor dem Start.
Wie schnell ist mein Vault Server einsatzbereit?
Dein vServer ist nach der Bestellung in 60 Sekunden online. Danach wählst du HashiCorp Vault in den One-Click Apps und startest das Deploy über Coolify, das je nach App noch einen kurzen Moment dauert. Anschließend initialisierst du Vault einmal und entsiegelst es mit deinen Unseal-Keys. Root-Zugriff per SSH hast du von Anfang an. One-Click Apps im Help Center
- vServer in 60 Sekunden online
- Vault per 1-Klick über Coolify
- Root-Zugriff per SSH inklusive
Ist HashiCorp Vault kostenlos?
Die Community Edition von Vault kostet keine Lizenzgebühr. Du zahlst nur deinen vServer ab 7,29 € im Monat; der Preis richtet sich nach dem Paket, das du wählst, eine längere Laufzeit senkt den Monatspreis. Bezahlen kannst du per Kreditkarte, Apple Pay, Google Pay oder PayPal, je nach Land und Währung auch mit Klarna oder Amazon Pay. Der vServer ist jederzeit kündbar, die Kündigung wirkt zum Laufzeitende. Laufzeit und Kündigung im Help Center
- Community Edition ohne Lizenzgebühr
- vServer ab 7,29 € im Monat
- Jederzeit kündbar
Welches vServer-Paket brauche ich für Vault?
Apps über Coolify brauchen auf dem vServer mindestens 2 GB RAM, 2 CPU-Kerne und 30 GB Speicher; das ist auch der Einstieg für Vault. Mehr Ressourcen brauchst du, wenn viele Clients und Pipeline-Jobs Secrets abrufen, wenn du dynamische Secrets oder PKI nutzt und wenn das Audit-Log wächst. Dein Paket kannst du später erweitern, sobald der Bedarf steigt.
- Mindestens 2 GB RAM, 2 CPU-Kerne, 30 GB Speicher
- Mehr Ressourcen bei vielen Clients und Jobs
- Paket später erweiterbar
Eigene Vault-Instanz oder HCP Vault: Was ist der Unterschied?
HCP Vault Dedicated ist die von HashiCorp betriebene Version: Der Hersteller übernimmt Betrieb und Updates, abgerechnet wird nach Cluster und Clients. Bei deiner eigenen Instanz liegen die Secrets auf deinem vServer am Standort deiner Wahl, du zahlst einen festen Serverpreis und kümmerst dich selbst um Updates, Unseal und Konfiguration. Welche Variante passt, hängt davon ab, wie viel Kontrolle du haben willst.
- Eigene Instanz: fester Serverpreis
- Secrets auf deinem vServer
- Updates und Unseal in deiner Hand
Wie halte ich meinen Vault aktuell?
Im ZapX Panel prüfst du bei der installierten Vault-App auf Updates und spielst ein neues Release mit einem Klick ein. Alternativ deployst du die Instanz in Coolify selbst neu. Vor größeren Versionssprüngen liest du den offiziellen Upgrade-Leitfaden von HashiCorp. Ein tägliches Auto-Backup ist inklusive; mit dem ZapX Pass legst du vorher ein eigenes Backup an und stellst den alten Stand selbst wieder her.
- Update-Prüfung im ZapX Panel
- Manuell per Coolify neu deployen
- Eigenes Backup vorab mit ZapX Pass
Läuft Vault unter einer eigenen Domain mit HTTPS?
Ja, mit einer optionalen, von ZapX verwalteten Subdomain: auf der Plattform-Domain oder auf einer eigenen Domain in deinem ZAP-Konto. Die DNS-Einträge legt ZapX bei der Installation automatisch an, und Coolify stellt das HTTPS-Zertifikat über Let's Encrypt aus. Ohne verwaltete Subdomain erreichst du Vault nur über eine Standard-URL per HTTP ohne Zertifikat; für Secrets nutzt du deshalb besser die Subdomain.
- DNS-Einträge legt ZapX automatisch an
- HTTPS per Let's Encrypt über Coolify
- Ohne Subdomain nur HTTP ohne Zertifikat
Werden meine Vault-Daten gesichert?
Ja. Täglich ein automatisches Backup deines vServers ist inklusive, der Vault-Speicher ist darin enthalten. Mit dem ZapX Pass siehst du die täglichen Sicherungen, legst eigene Backups und Snapshots an und stellst frühere Stände selbst wieder her. Unseal-Keys und Root-Token bewahrst du getrennt vom Server auf: Ohne sie lässt sich auch ein gesicherter Vault nicht entsiegeln. Sicherungen im Help Center
- Tägliches Auto-Backup inklusive
- Eigene Backups & Wiederherstellen mit ZapX Pass
Wo stehen die Server für meinen Vault?
Du wählst den Standort bei der Bestellung: Es gibt Standorte in Europa und Amerika, nämlich Frankfurt / Eygelshoven, Ashburn, Dallas und Los Angeles. Nimm den Standort nahe an deinen Apps und Nutzern; für Teams in Deutschland ist Frankfurt / Eygelshoven oft sinnvoll. Deine Secrets bleiben auf deinem eigenen vServer, und an allen Standorten filtert PletX den Server-Traffic gegen DDoS-Angriffe.
- Standorte in Europa und Amerika
- DDoS-Filter durch PletX an allen Standorten
Noch weitere Fragen?
Support kontaktierenZAPX Dashboard
Dein Vault vServer im ZapX Panel alles im Blick
Konsole, Statistiken und Einstellungen deines vServers an einem Ort, damit du Vault und die übrigen Dienste daneben jederzeit im Blick hast.
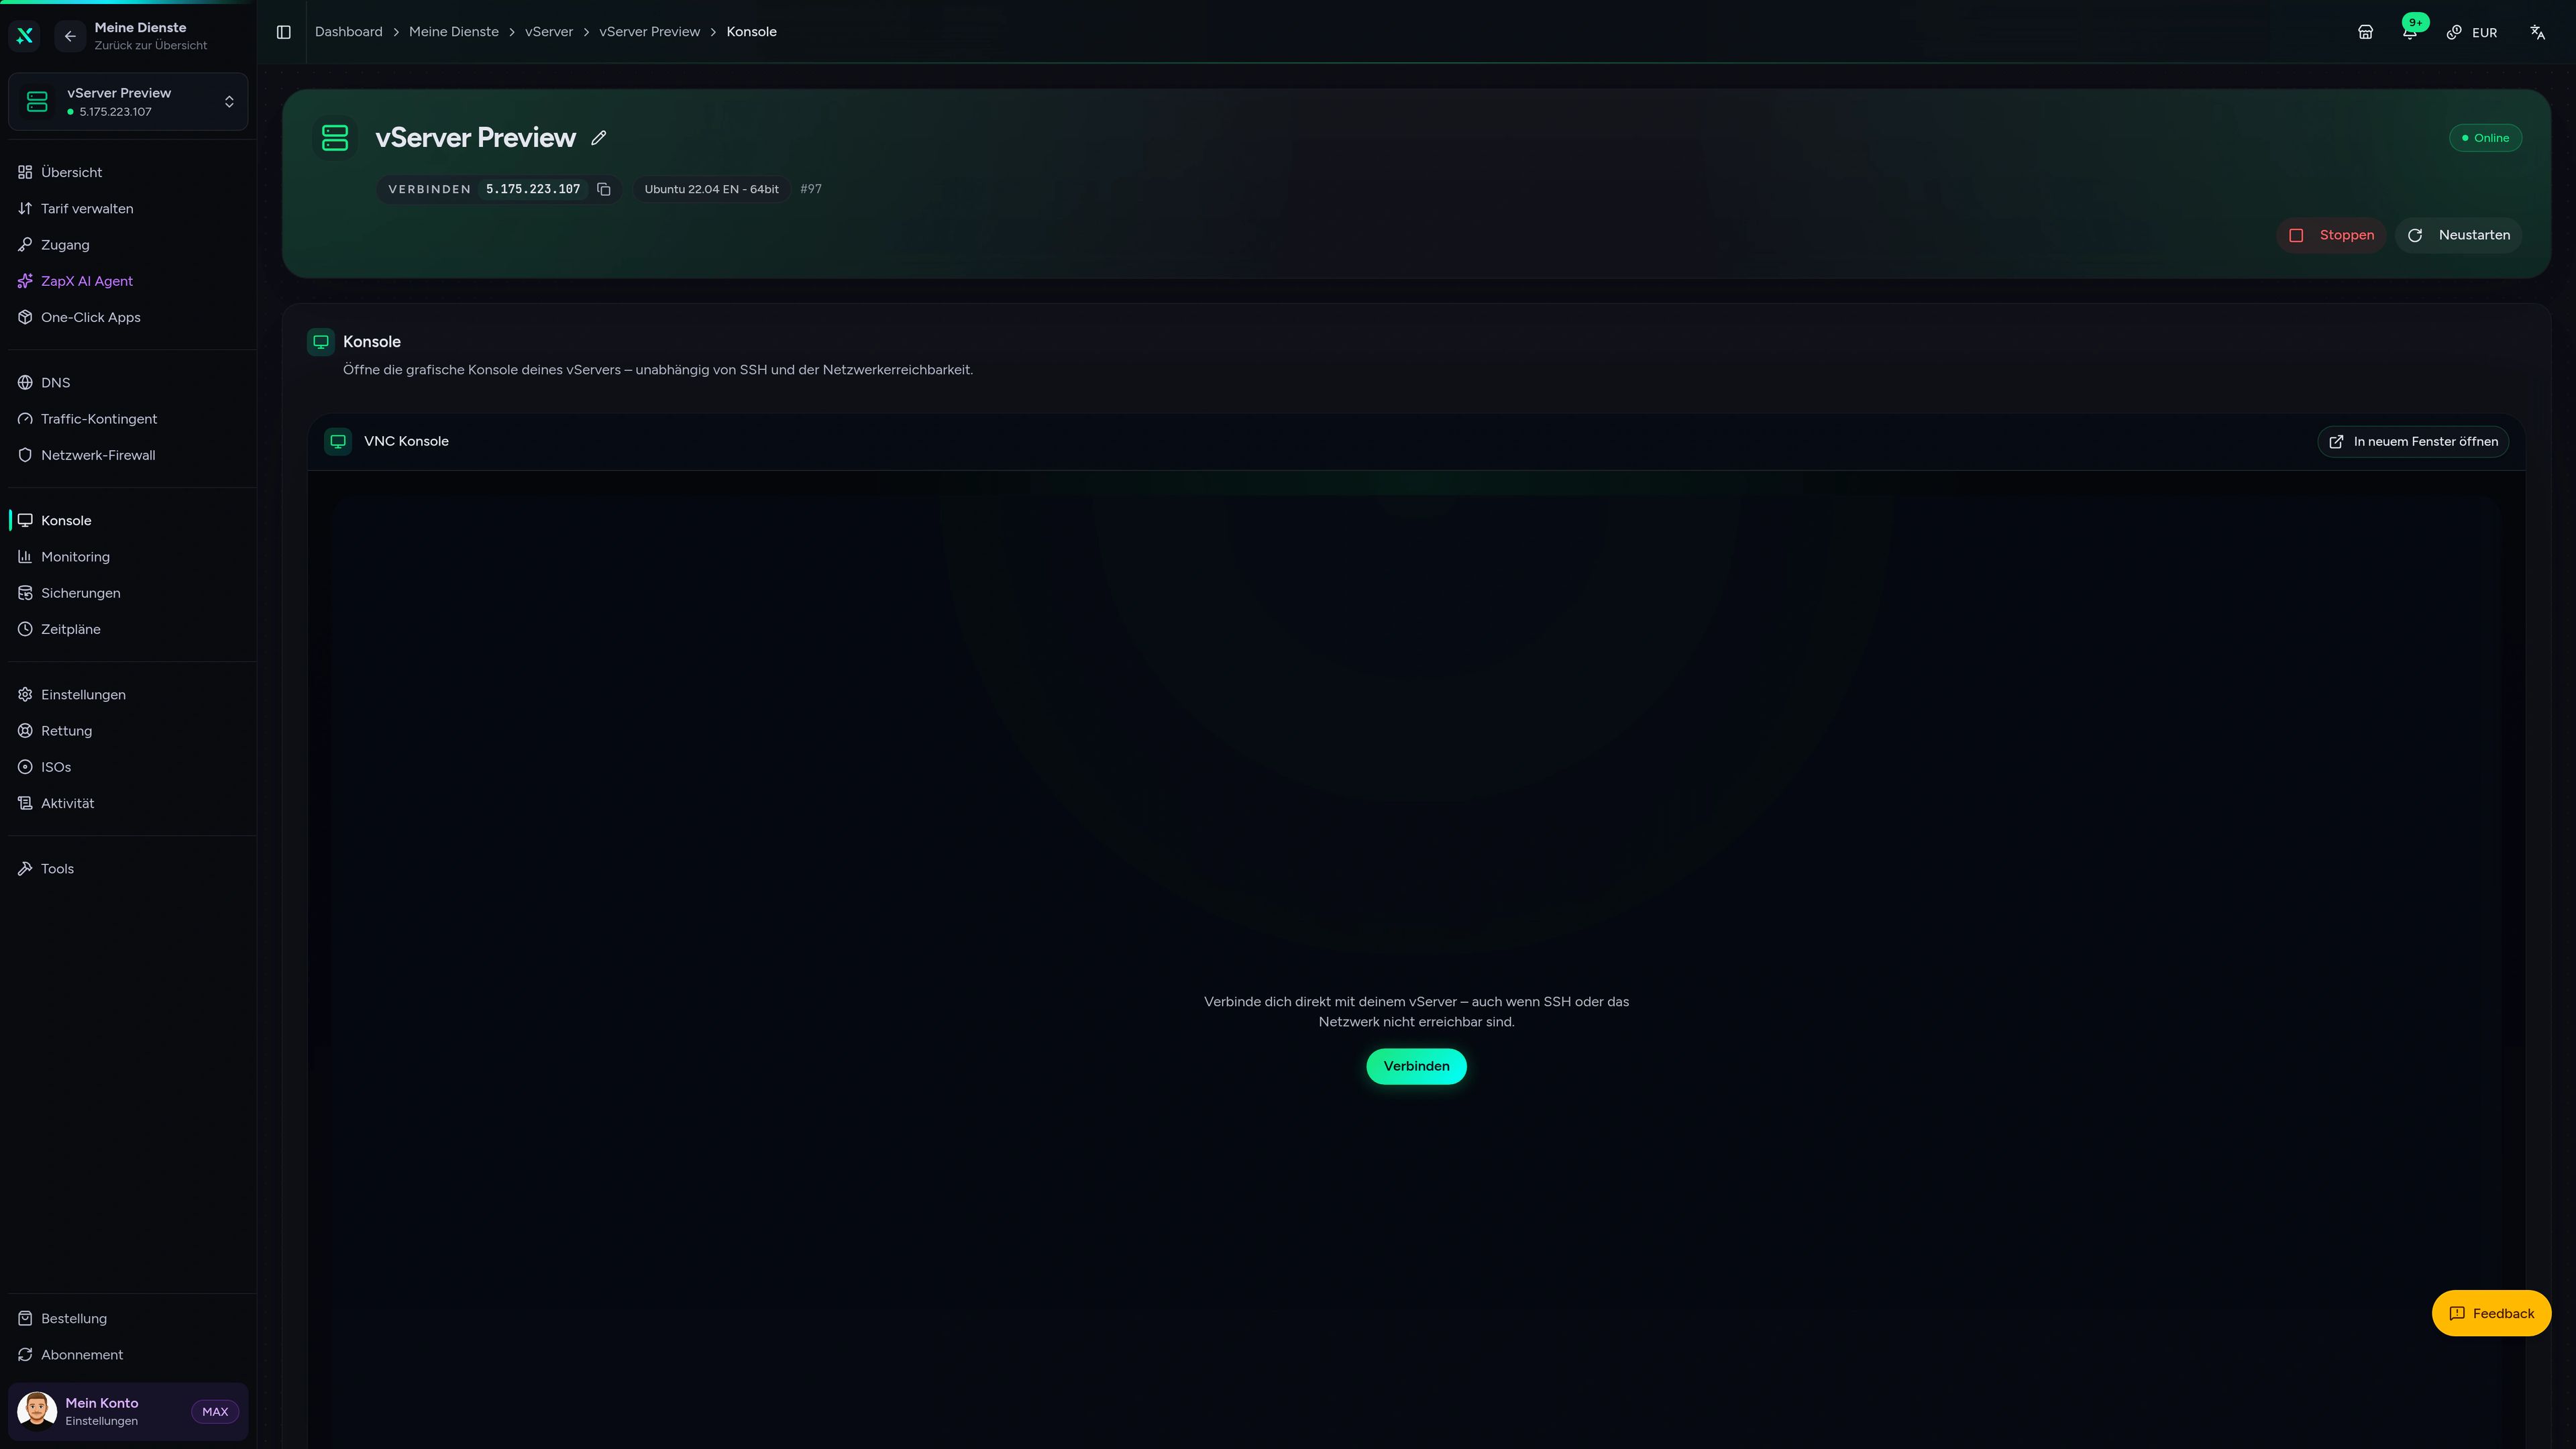
vServer Konsole
VNC-Konsole des vServers im ZapX-Panel
Fragen zu deinem Vault? Frag den ZapX AI Agent.
Der ZapX AI Agent im ZapX Panel erklärt Fehlermeldungen, prüft deinen vServer und schlägt nächste Schritte vor. Auf Wunsch führt er sie aus, nachdem du im Chat bestätigt hast.
Der ZapX AI Agent ist Teil des ZapX Pass. Mit dem Pass legst du außerdem eigene Backups an und stellst frühere Stände deines vServers selbst wieder her.
ZapX Pass ansehenZapX AI Agent
panel.zap-hosting.com
Leistung
Schneller NVMe-Speicher und stabile CPU-Leistung halten Token-Logins, Secret-Abrufe und Audit-Log-Schreibvorgänge zügig, auch wenn viele Pipeline-Jobs gleichzeitig anfragen.
High-Performance-vServer, CPU-Modell je Standort
Typische vServer-Angebote ohne veröffentlichte Host-CPU
bestätigt 2026-07-01
Einsatzszenarien
So nutzt du Vault im Alltag.
Vom Homelab bis zur Deploy-Pipeline: typische Wege, wie Vault Zugangsdaten aus Konfigurationsdateien holt und an einem Ort bündelt.
Bereit für deinen Vault?
Secrets auf dem eigenen vServer statt in .env-Dateien.
ZapX AppComing soon
Deinen Vault vServer immer dabei.
Mit der ZapX App siehst du Status und Auslastung deines vServers und startest ihn neu, wenn Vault hängt, auch unterwegs.

Auch verfügbar
Wir bieten auch folgende Apps an.
WireGuard, Coolify, Monitoring und mehr — One-click auf deinem vServer.
Private Cloud
Nextcloud
Nextcloud ist eine selbst gehostete Open-Source-Plattform für Dateispeicherung, Zusammenarbeit und Kommunikation – für eine nahtlose Datenverwaltung.
Automatische Einrichtung
Automatisierung
n8n
n8n ist ein erweiterbares Tool zur Workflow-Automatisierung.
Bereit in ~2 Min.
VPN & Netzwerk
WireGuard Easy
Der einfachste Weg, WireGuard VPN mit einer webbasierten Admin-Oberfläche zu betreiben.
Bereit in ~2 Min.
Medienserver
Plex
Plex organisiert Videos, Musik und Fotos aus persönlichen Medienbibliotheken und streamt sie auf Smart-TVs, Streaming-Boxen und Mobilgeräte.
Bereit in ~2 Min.
Passwortsicherheit
Vaultwarden
Vaultwarden ist ein Passwortmanager, mit dem du deine Passwörter sicher speichern und verwalten kannst.
Keine manuelle Konfiguration
Website & Blog
WordPress mit MariaDB
WordPress ist eine Open-Source-Software, mit der du eine schöne Website, einen Blog oder eine App erstellen kannst.
Bereit in ~2 Min.
Auch verfügbar
WireGuard, Coolify, Monitoring und mehr — One-click auf deinem vServer.
767
Verfügbare Apps


Vorteil
Alle Apps inklusive
Der App-Marktplatz gehört zum vServer — ohne Aufpreis pro Installation.
Wähle deine Apps im Konfigurator und starte in Minuten.
Starte deinen eigenen Vault Server.
vServer wählen, Vault per 1-Klick über Coolify deployen und deine Secrets selbst verwalten. Dein vServer ist in 60 Sekunden online und jederzeit kündbar.
Kein Setup. Kein Risiko. In 60 Sekunden online.