 Zarządzanie sekretami na własnym VPS
Serwer VPS HashiCorp Vault do wynajęcia.
Sekrety, tokeny i certyfikaty w jednej instancji: Vault przez Coolify jednym kliknięciem, root przez SSH, NVMe i ochrona DDoS.
Pakiety 1–3 z 9
VaultSkonfiguruj samodzielnie
Twój projekt. Twoja konfiguracja.
Żaden pakiet nie pasuje? Wybierz dowolną ilość CPU, RAM i przestrzeni dyskowej — płacisz tylko za to, czego twój projekt naprawdę potrzebuje.
Wydajne procesory
Łącze 1 Gbit/s w cenie
do 5 Gbit/s za dopłatą
Sieć hosta 100 Gbit/s
Juniper Firewall
Ochrona DDoS
 Visa
 Mastercard
 American Express
 PayPal
 Google Pay
 Apple Pay
 Klarna
 Amazon Pay
Czym jest HashiCorp Vault?
HashiCorp Vault na twoim własnym VPS.
Hasła do baz danych w plikach .env, klucze API w historii czatu, certyfikaty rozsiane po serwerach – HashiCorp Vault zbiera takie sekrety w jednym zaszyfrowanym miejscu. Aplikacje i pipeline'y CI/CD pobierają je przez API, dostęp opisujesz politykami, a po włączeniu audit device każde żądanie trafia do audit logu. Na twoim VPS instalujesz Vault jednym kliknięciem z katalogu aplikacji: Coolify wdraża kontener bez ręcznego docker compose, a ty inicjalizujesz Vault i bezpiecznie zapisujesz klucze unseal oraz root token.
Własny VPS oznacza, że sekrety leżą na serwerze, który kontrolujesz, w lokalizacji, którą sam wybierasz. Dzięki dostępowi root przez SSH decydujesz o konfiguracji Vault, silnikach sekretów i metodach logowania, ustawiasz reguły firewalla i odpieczętowujesz instancję po restarcie. Własną subdomenę z HTTPS podłączasz przy instalacji, a obok Vault możesz wdrażać kolejne narzędzia DevOps – wszystko w jednym panelu ZapX.
Funkcje
Twoje sekrety pod pełną kontrolą.
Magazyn sekretów, jednorazowe tokeny i audit log w jednej instancji – plus konsola root, z której odpieczętujesz Vault po restarcie.
Pełny ślad dostępu
Po włączeniu audit device widzisz, kto i kiedy sięgnął po sekret – każde żądanie trafia do audit logu.
Sekrety w jednym miejscu
Hasła, klucze API i tokeny trzymasz w jednym zaszyfrowanym magazynie zamiast w plikach .env.
Dostęp oparty na tożsamości
Każda aplikacja i osoba widzi tylko swoje sekrety, logując się własną metodą.
Vault jednym kliknięciem
Instancja Vault rusza bez ręcznej konfiguracji, bo Coolify wdraża kontener za ciebie.
Bezpieczne przekazywanie sekretów
Hasło przekazujesz jednorazowym tokenem, który po odczytaniu traci ważność.
Konsola w przeglądarce
Wpisujesz vault read w konsoli UI i od razu widzisz wynik, bez instalowania CLI.
Lokalizacje w Europie i Ameryce
Twój serwer. Twoja lokalizacja.
4 centra danych w Europie i Ameryce — wybierz lokalizację najbliżej swoich użytkowników.
Europa

Ameryka

Vault w praktyce
Co robisz w HashiCorp Vault w jednym interfejsie
HashiCorp Vault przechowuje sekrety, generuje krótko żyjące poświadczenia do baz danych i szyfruje dane przez API – wszystko pod kontrolą polityk i audit logu.
Vault
Vault
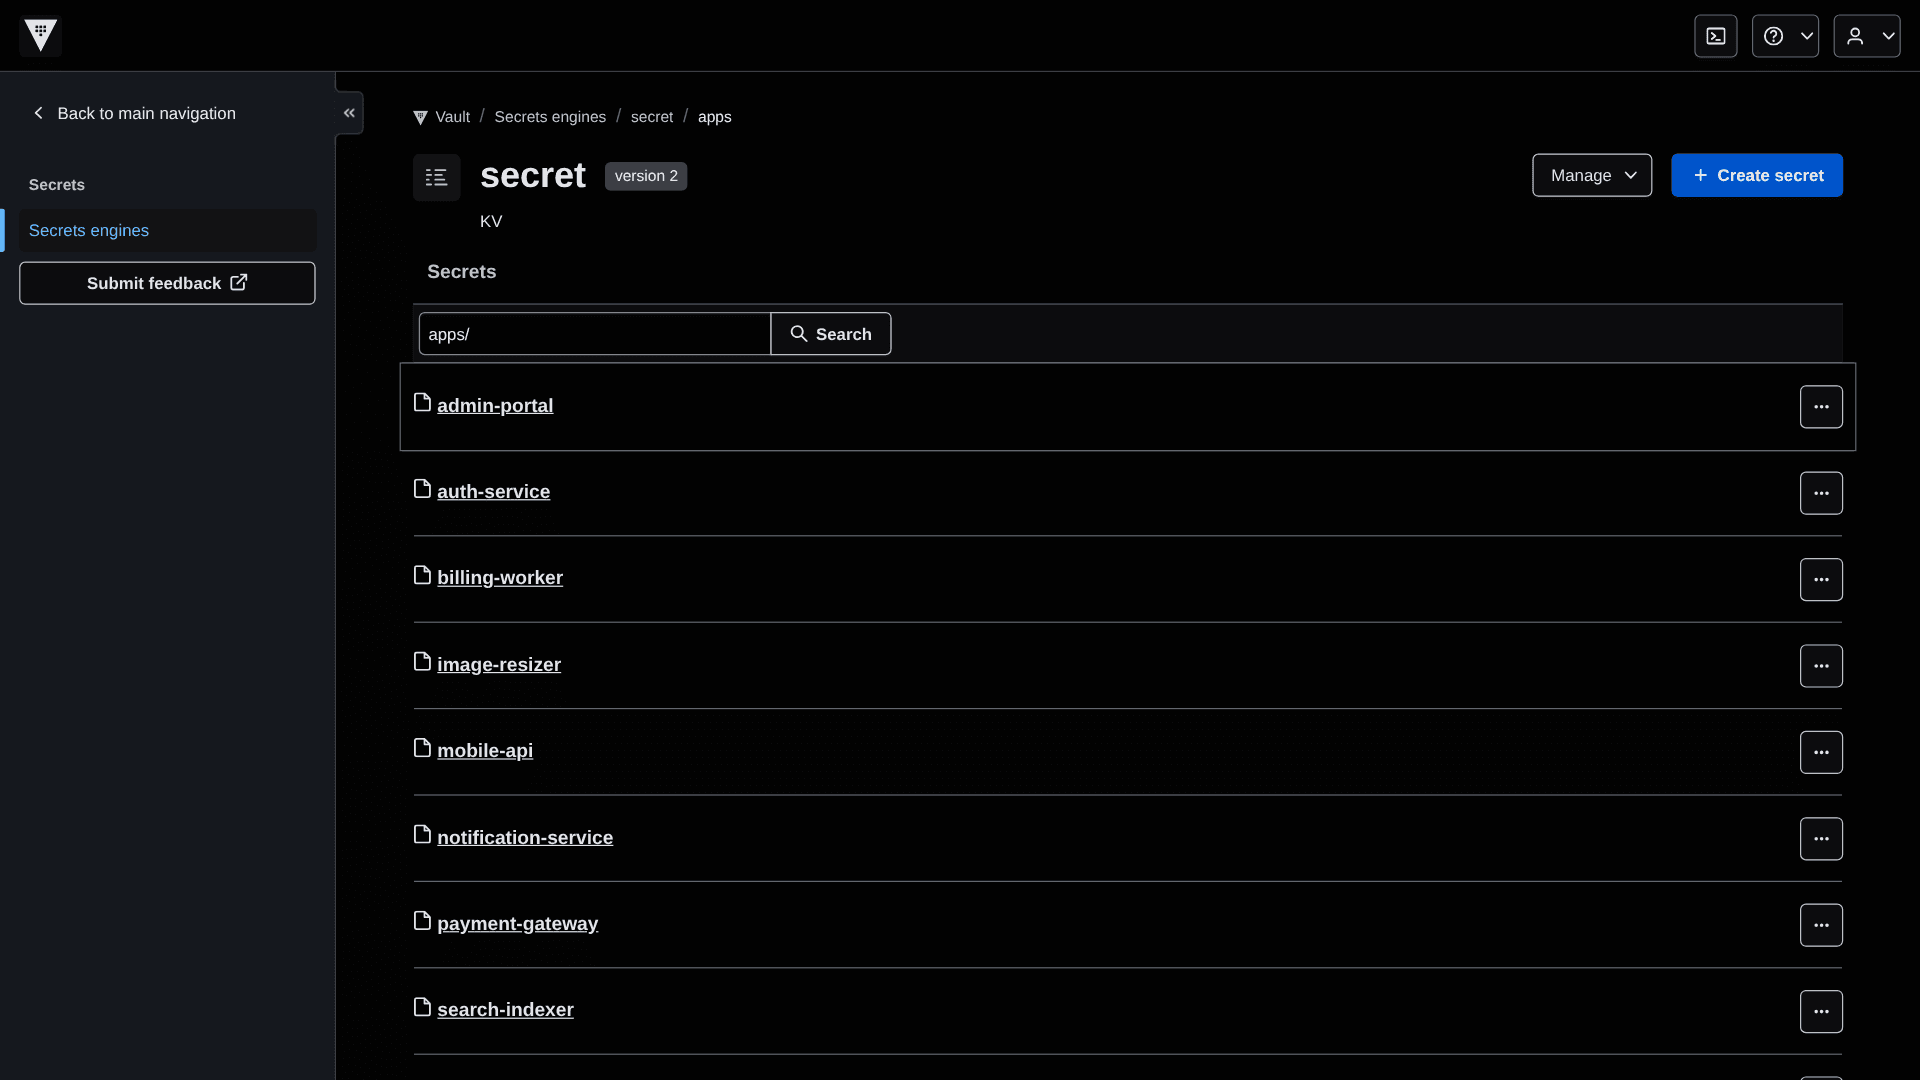
Lista przechowywanych sekretów
Wszystkie sekrety widzisz na przejrzystej liście z nazwami, metadanymi i datami zmian. Pasek wyszukiwania szybko zawęża wyniki, a wersjonowanie KV pozwala sprawdzić, co i kiedy się zmieniło.
Rozpocznij teraz
Vault na twoim serwerze VPS w kilka minut — bez skomplikowanej konfiguracji.
Backupy i migawki
Dzięki ZapX Pass Twój VPS można przywrócić.
ZapX Pass odblokowuje snapshoty do szybkiego rollbacku, przywracanie, ręczne Backupy i dłuższe przechowywanie codziennych Backupów.
Backupy z ZapX Pass
ZABEZPIECZONO- Ręczne Backupy
- Przechowuj codzienne Backupy dłużej
Snapshoty z ZapX Pass
ZAPISANO- Snapshot przed wdrożeniem
- Wróć natychmiast
- Snapshot z RAM
Więcej kontroli dzięki ZapX Passwięcej miejsca, przywracanie, korzyści z Pass oraz VPS Lifetime bez kontroli aktywności
Opinie
Co klienci mówią o ZAP-Hosting
Prawdziwe opinie o pomocy technicznej i konfiguracji.


Zap has been great for our server.
Zap has been great for our server.
 ZAP-HostingOdpowiedź


FAQ
Częste pytania: Vault
Odpowiedzi na najważniejsze pytania przed rozpoczęciem.
Ile kosztuje VPS dla HashiCorp Vault i czy sam Vault jest darmowy?
HashiCorp udostępnia Vault Community bez opłat licencyjnych, więc płacisz tylko za VPS – od 7,29 € miesięcznie. Cena zależy od pakietu, który wybierasz; dłuższy okres rozliczeniowy obniża cenę miesięczną, a w niektórych lokalizacjach dochodzi dopłata regionalna. Płacisz kartą kredytową, Apple Pay, Google Pay lub PayPal. Anuluj w dowolnym momencie ze skutkiem na koniec okresu wynajmu.
- Vault Community bez opłat licencyjnych
- Cena zależy od wybranego pakietu VPS
- Dłuższy okres obniża cenę miesięczną
Jak zainstalować Vault na VPS jednym kliknięciem?
Przy zamówieniu VPS wybierz Vault z katalogu aplikacji albo zainstaluj go później w panelu ZapX. Serwer jest online w 60 sekund, a potem Coolify wdraża kontener Vault, co zajmuje dodatkowo chwilę. Następnie inicjalizujesz Vault (vault operator init) i zapisujesz klucze unseal oraz root token w bezpiecznym miejscu. Dostęp root przez SSH masz cały czas, więc konfigurację możesz też zmieniać ręcznie. Więcej w Help Center
- VPS online w 60 sekund
- Wdrożenie Vault przez Coolify zaraz potem
- Pełny dostęp root przez SSH
Ile RAM i vCPU potrzebuje Vault na VPS?
Aplikacje na VPS wymagają co najmniej 2 GB RAM, 2 rdzeni CPU i 30 GB miejsca na dysku – to minimum platformy dla Coolify i aplikacji. Ile zasobów potrzebuje Vault, zależy od obciążenia: zapotrzebowanie rośnie z liczbą klientów i żądań, ilością sekretów, rozmiarem audit logu i innymi aplikacjami na tym samym VPS. Pakiet możesz później rozszerzyć.
- Minimum: 2 GB RAM, 2 rdzenie CPU, 30 GB miejsca
- Więcej klientów i sekretów wymaga większego VPS
- Pakiet rozszerzysz później
Własny Vault na VPS czy HCP Vault od HashiCorp?
HCP Vault Dedicated to wersja zarządzana przez HashiCorp: aktualizacjami i działaniem klastra zajmuje się producent, a rozliczenie zależy od wybranego klastra i czasu korzystania. Na własnym VPS sekrety leżą na serwerze, który kontrolujesz, w wybranej przez ciebie lokalizacji, a płacisz stałą cenę pakietu. Aktualizacje, unseal i konfigurację przejmujesz wtedy sam, za to masz pełny dostęp root.
- HCP Vault: obsługą zajmuje się HashiCorp
- Własny VPS: dane na twoim serwerze
- Stała cena pakietu zamiast rozliczenia za czas korzystania
Co się dzieje po restarcie VPS – jak odpieczętować Vault (unseal)?
Po każdym restarcie Vault startuje w stanie sealed: dane są zaszyfrowane i niedostępne, dopóki nie podasz wymaganej liczby kluczy unseal. Robisz to w UI Vault albo przez SSH poleceniem vault operator unseal. Klucze z inicjalizacji przechowuj osobno, najlepiej u kilku zaufanych osób, bo bez nich nie da się odzyskać dostępu do sekretów.
- Po restarcie Vault jest w stanie sealed
- Unseal w UI lub przez SSH
- Klucze unseal przechowuj osobno
Czy mogę uruchomić Vault pod własną domeną z HTTPS?
Tak. Przy instalacji wybierasz opcjonalną subdomenę zarządzaną przez ZapX: domenę platformy albo własną domenę na koncie ZAP-Hosting, dla której ZapX może zapisywać DNS. Rekordy DNS ZapX tworzy automatycznie, a Coolify wystawia certyfikat HTTPS przez Let's Encrypt. Bez zarządzanej subdomeny Vault działa tylko pod adresem http://<usługa>.<ip>.sslip.io, czyli po HTTP bez certyfikatu – dla sekretów korzystaj z HTTPS.
- Subdomena zarządzana przez ZapX
- Rekordy DNS tworzone automatycznie
- HTTPS przez Let's Encrypt w Coolify
Jak aktualizować Vault na VPS?
W panelu ZapX sprawdzasz dostępne aktualizacje aplikacji i instalujesz je jednym kliknięciem; ręcznie możesz też ponownie wdrożyć instancję w Coolify. Po aktualizacji Vault startuje w stanie sealed – odpieczętuj go w UI albo poleceniem vault operator unseal. Przed dużym skokiem wersji sprawdź oficjalny przewodnik aktualizacji. Codzienny Backup jest w cenie, a z ZapX Pass zrobisz własny Backup przed aktualizacją i sam go przywrócisz.
- Aktualizacja jednym kliknięciem w panelu ZapX
- Alternatywa: ponowne wdrożenie w Coolify
- Po restarcie ponownie odpieczętuj Vault
Jak działają Backupy danych Vault na VPS?
Codzienny automatyczny Backup twojego VPS jest w cenie. Z ZapX Pass tworzysz własne Backupy i snapshoty, samodzielnie przywracasz wcześniejsze stany. Pamiętaj, że Backup zawiera zaszyfrowane dane Vault – do ich odczytu nadal potrzebujesz kluczy unseal, więc trzymaj je osobno. Więcej w Help Center
- Codzienny automatyczny Backup w cenie
- Własne Backupy i przywracanie z ZapX Pass
- Klucze unseal trzymaj poza VPS
Gdzie stoją serwery i którą lokalizację wybrać dla Vault?
Lokalizacje VPS znajdują się w Europie i Ameryce: Frankfurt / Eygelshoven, Ashburn, Dallas i Los Angeles. Wybierz tę, która jest najbliżej twoich aplikacji i zespołu – z Polski najbliżej jest do Frankfurt / Eygelshoven. We wszystkich lokalizacjach VPS PletX filtruje ruch serwera i chroni go przed atakami DDoS.
- Frankfurt / Eygelshoven, Ashburn, Dallas, Los Angeles
- Wybierz lokalizację blisko swoich aplikacji
- Ochrona DDoS przez PletX we wszystkich lokalizacjach
Czym różni się HashiCorp Vault od Vaultwarden i Infisical?
HashiCorp Vault służy do zarządzania sekretami aplikacji i infrastruktury: API, polityki, sekrety dynamiczne, PKI. Vaultwarden to samodzielnie hostowany serwer zgodny z Bitwarden do przechowywania haseł użytkowników. Infisical to platforma sekretów skupiona na zmiennych środowiskowych zespołów deweloperskich. Vaultwarden i Infisical także zainstalujesz jednym kliknięciem na VPS. Infisical na VPS
- Vault: sekrety aplikacji i infrastruktury
- Vaultwarden: hasła użytkowników
- Infisical: zmienne środowiskowe zespołów
Masz dodatkowe pytania?
Kontakt z pomocą technicznąZAPX Dashboard
Panel ZapX dla twojego VPS bez terminala.
Statystyki, konsola i ustawienia VPS z Vault w jednym miejscu.
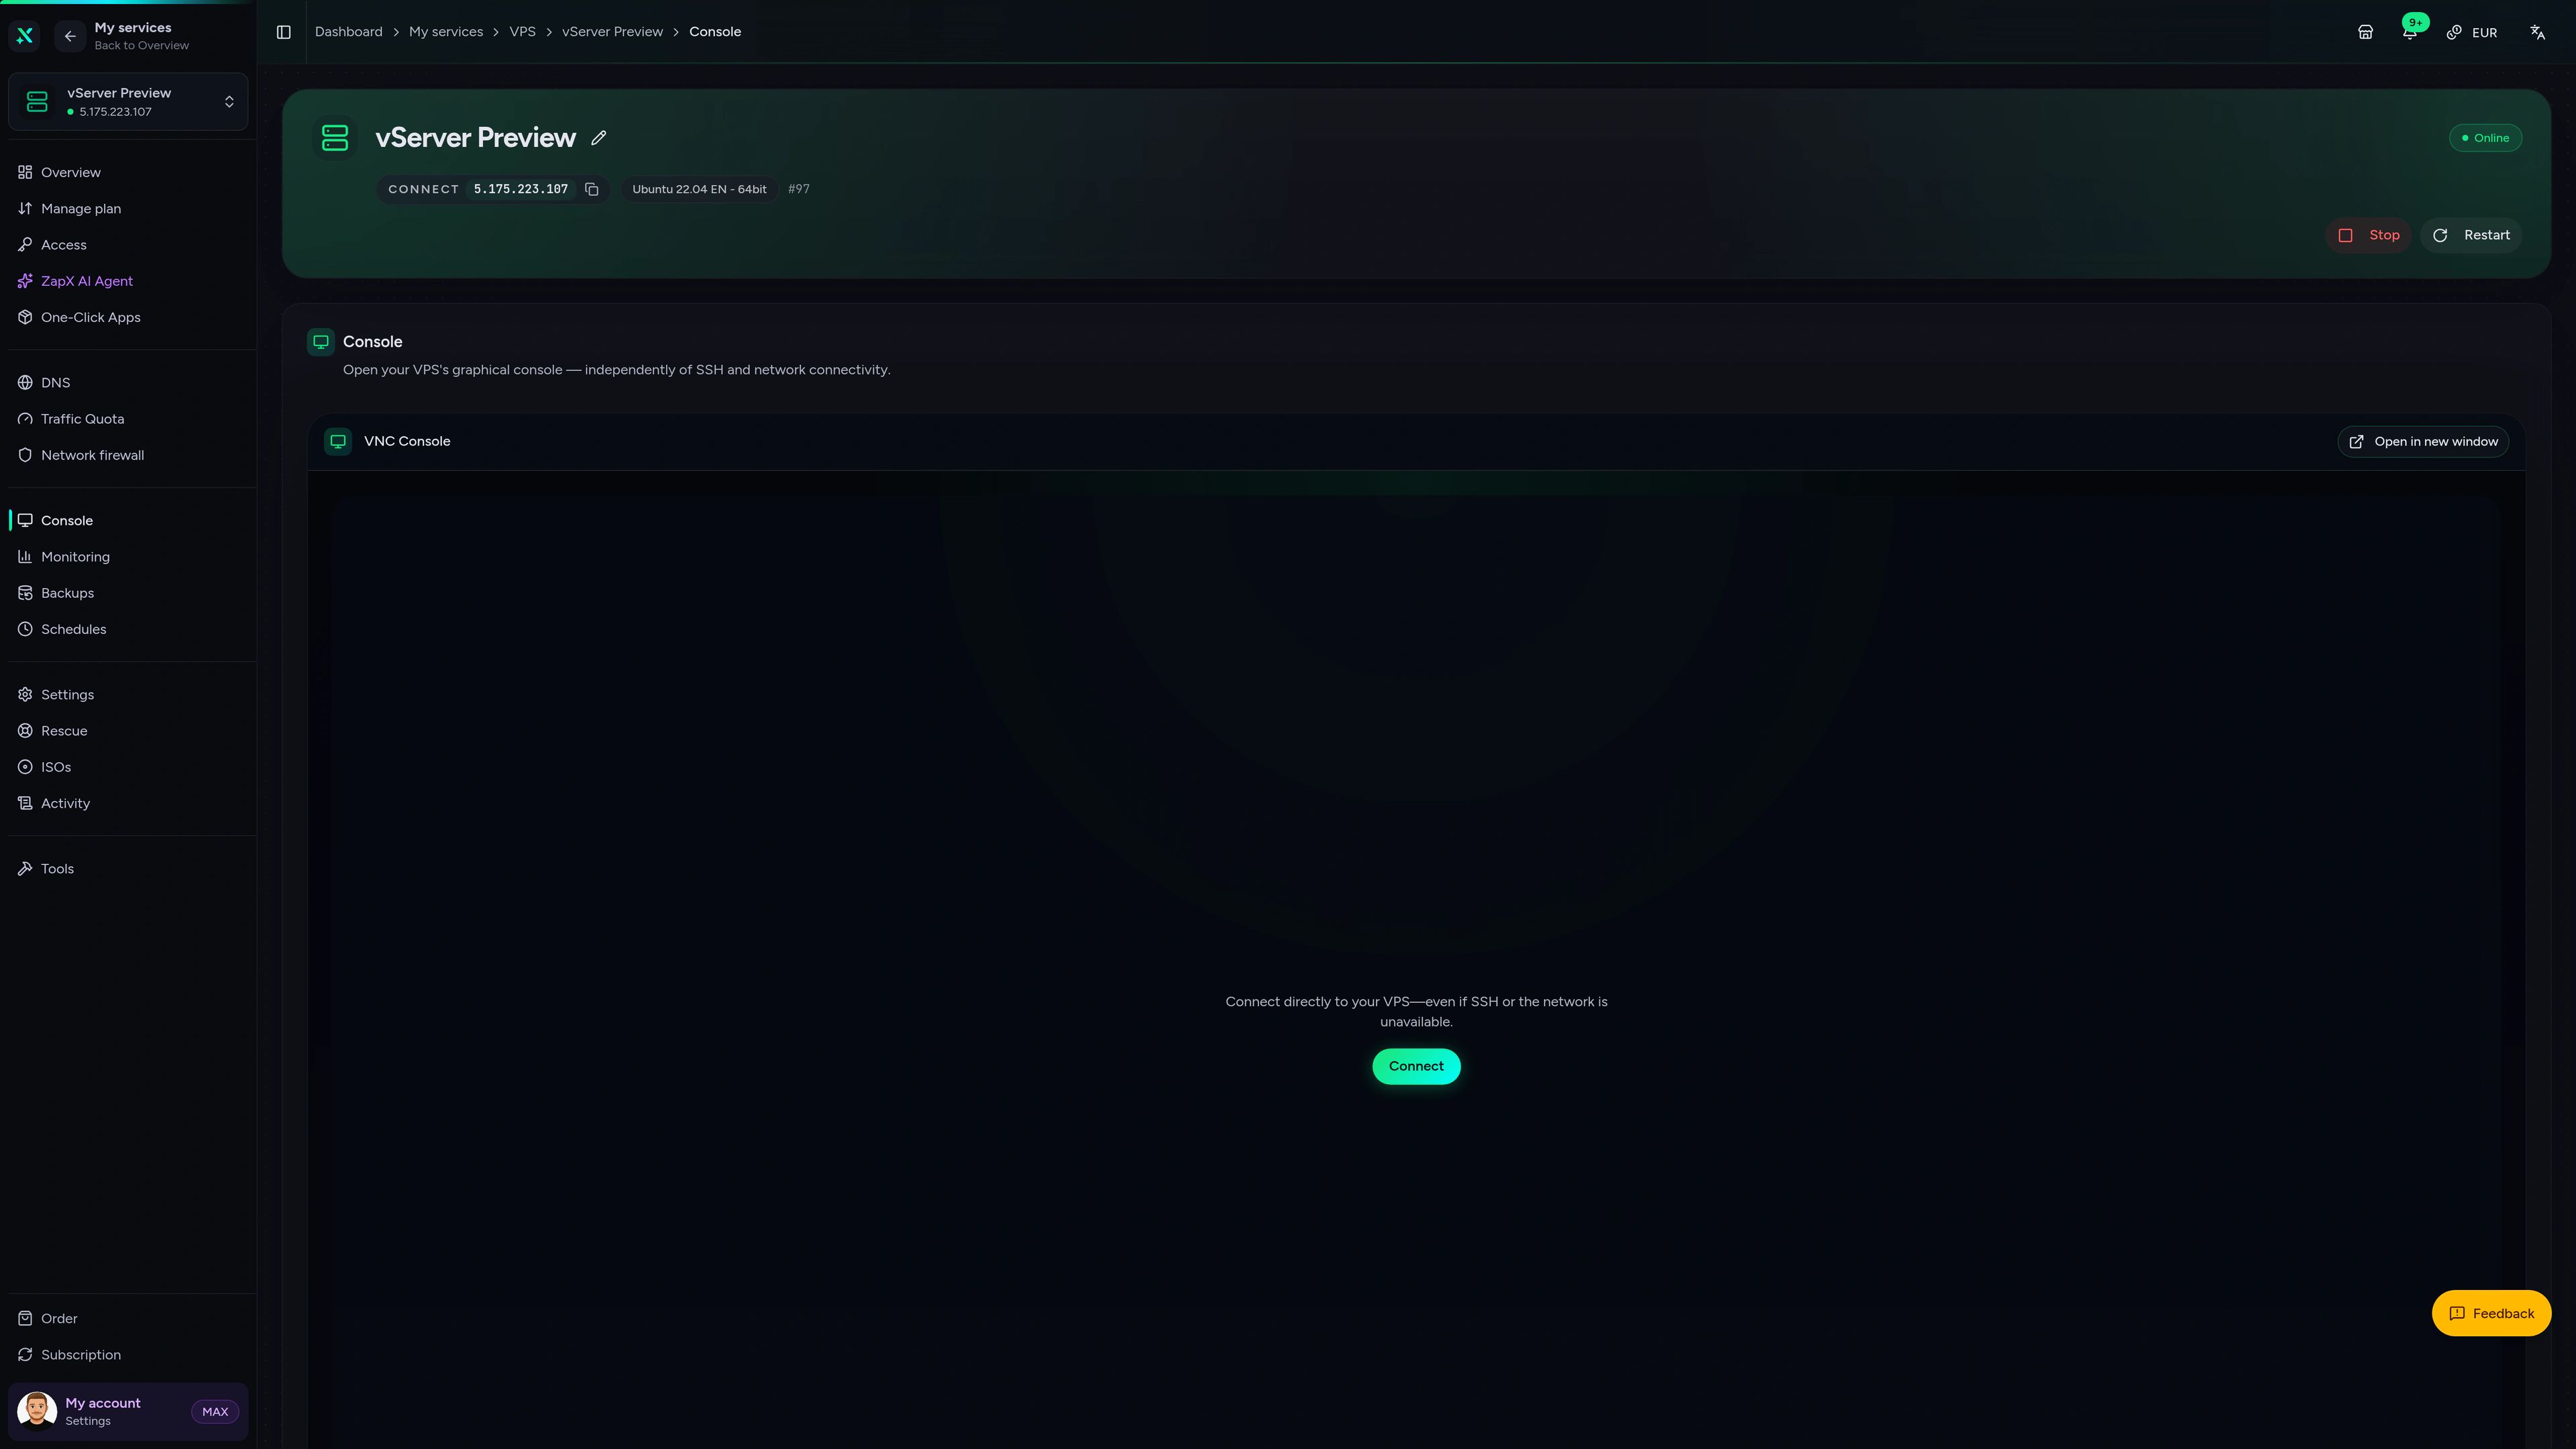
Karta konsoli VPS
Karta konsoli VPS
Masz pytanie o Vault? Zapytaj ZapX AI Agent
ZapX AI Agent w panelu ZapX czyta logi Vault, wyjaśnia błędy i podpowiada kolejne kroki. Na życzenie wykonuje je sam, ale dopiero po twoim potwierdzeniu w czacie.
ZapX AI Agent jest częścią ZapX Pass. Z ZapX Pass tworzysz też własne Backupy i snapshoty swojego VPS oraz samodzielnie je przywracasz.
Poznaj ZapX PassZapX AI Agent
panel.zap-hosting.com
Wydajność
Dyski NVMe i wydajne procesory serwerowe sprawiają, że Vault szybko odpowiada na odczyty sekretów i wydaje tokeny, nawet gdy wiele aplikacji i pipeline'ów pyta naraz.
Wydajny VPS, model procesora zależny od lokalizacji
Typowe oferty VPS bez podanego CPU hosta
potwierdzone 2026-07-01
Zastosowania
Gdzie Vault sprawdza się na co dzień
Trzy typowe scenariusze, w których własny HashiCorp Vault na VPS porządkuje dostęp do sekretów.
Gotowy na własny Vault?
Uruchom HashiCorp Vault na swoim VPS.
Aplikacja ZapXComing soon
Twój VPS z Vault w aplikacji ZapX
W aplikacji ZapX masz swój VPS z Vault zawsze pod ręką: sprawdzasz status i zasoby, restartujesz serwer i zarządzasz usługami ZAP-Hosting z telefonu.

Dostępne także
Oferujemy też następujące aplikacje.
WireGuard, Coolify, monitoring i więcej — instalacja jednym kliknięciem na twoim serwerze VPS.
Chmura prywatna
Nextcloud
Nextcloud to samoobsługowa platforma open source oferująca narzędzia do przechowywania plików, współpracy i komunikacji, które ułatwiają zarządzanie danymi.
Automatyczna konfiguracja
Automatyzacja
n8n
n8n to rozszerzalne narzędzie do automatyzacji workflow.
Gotowe w ~2 min
VPN i sieć
WireGuard Easy
Najprostszy sposób na uruchomienie WireGuard VPN z webowym panelem administracyjnym.
Gotowe w ~2 min
Serwer multimediów
Plex
Plex organizuje filmy, muzykę i zdjęcia z prywatnych bibliotek multimediów i przesyła je strumieniowo na telewizory Smart TV, urządzenia streamingowe i urządzenia mobilne.
Gotowe w ~2 min
Bezpieczeństwo haseł
Vaultwarden
Vaultwarden to menedżer haseł, który pozwala bezpiecznie przechowywać i zarządzać hasłami.
Bez ręcznej konfiguracji
Strona internetowa i blog
WordPress z MariaDB
WordPress to oprogramowanie open source, którego możesz użyć do stworzenia pięknej strony internetowej, bloga lub aplikacji.
Gotowe w ~2 min
Dostępne także
WireGuard, Coolify, monitoring i więcej — instalacja jednym kliknięciem na twoim serwerze VPS.
767
Dostępne aplikacje


Korzyść
Wszystkie aplikacje w cenie
Rynek aplikacji jest częścią serwera VPS — bez dodatkowych opłat za instalację.
Wybierz swoje aplikacje w konfiguratorze i rozpocznij w kilka minut.
Wynajmij VPS dla HashiCorp Vault
VPS jest online w 60 sekund, potem Coolify instaluje Vault jednym kliknięciem. Anuluj w dowolnym momencie.
Bez konfiguracji. Bez ryzyka. Online w 60 sekund.