Pakiet VPS
ZAP Spark
7,29 €/ 30 dni
- 4 GB RAM
- 2 CPU
- 60 GB NVMe
- 1 Gbit/s Uplink
Decydujesz, które usługi możemy włączyć do analizy, personalizacji i wyświetlania treści zewnętrznych.
Na naszej stronie używamy plików cookie i podobnych technologii, aby personalizować treści, osadzać materiały zewnętrzne i lepiej rozumieć sposób korzystania z poszczególnych sekcji.
Niezbędne pliki cookie
Te wpisy zapewniają podstawowe funkcje, takie jak bezpieczeństwo, stabilność i obsługa formularzy.
Opcjonalne sekcje
Dane mogą być przetwarzane za twoją zgodą lub na podstawie prawnie uzasadnionych interesów. W ustawieniach plików cookie możesz odrzucić każdą opcjonalną kategorię lub wyrazić na nią zgodę.
Niektóre usługi przetwarzają dane osobowe w państwach trzecich. Wyrażając zgodę, akceptujesz również przekazywanie tych danych. Więcej informacji znajdziesz w naszej polityce prywatności.
Możesz później w każdej chwili wrócić do swojego wyboru i go zmienić. · 1.0.2
 Autoinstalacja z marketplace Coolify
Twój VPS w prywatnym tailnecie: SSH i panele bez otwierania portów, szyfrowanie WireGuard, online w 60 sekund.
Pakiety 1–3 z 9
Tailscale ClientSkonfiguruj samodzielnie
Żaden pakiet nie pasuje? Wybierz dowolną ilość CPU, RAM i przestrzeni dyskowej — płacisz tylko za to, czego twój projekt naprawdę potrzebuje.
Wydajne procesory
Sieć hosta 100 Gbit/s
Juniper Firewall
Ochrona DDoS
 Visa
 Mastercard
 American Express
 PayPal
 Google Pay
 Apple Pay
 Klarna
 Amazon Pay
Czym jest Tailscale na VPS?
Z Tailscale łączysz się z serwerem tak, jakby stał w twojej sieci lokalnej: laptop, telefon i VPS widzą się nawzajem po prywatnych adresach, a SSH, panel administracyjny czy baza danych nie muszą wisieć na publicznym IP. Tailscale VPS w ZAP-Hosting uruchamiasz przez autoinstalację z marketplace Coolify: wybierasz aplikację, podajesz klucz uwierzytelniający ze swojej konsoli Tailscale i węzeł dołącza do tailnetu bez ręcznego curl i tailscale up.
Masz pełny root i SSH, więc sam decydujesz, co trafia do tailnetu: zamykasz publiczny port SSH w zaporze, inne aplikacje z tego VPS udostępniasz tylko pod prywatnymi adresami, a po własnej konfiguracji klienta ustawiasz serwer jako exit node lub subnet router. Reguły ACL w konsoli Tailscale określają, które urządzenia i użytkownicy widzą serwer. Ruch między węzłami szyfruje WireGuard, a klucze prywatne zostają na twoich urządzeniach.
Funkcje
Tunel WireGuard do SSH i paneli, ACL dla każdego urządzenia oraz exit node lub subnet router, gdy ich potrzebujesz.
Po konfiguracji tras prywatna sieć za VPS jest osiągalna z tailnetu.
SSH i panele widzą tylko twoje urządzenia – przez szyfrowany tunel WireGuard.
Dostęp do tailnetu wiążesz z kontami SSO zamiast ze współdzielonymi hasłami.
Kierujesz ruch urządzeń przez swój serwer – po włączeniu i zatwierdzeniu w konsoli.
Sam decydujesz, kto i do których usług na VPS ma dostęp.
Diagnozujesz połączenia sam: status, netcheck i ping prosto z konsoli.
Lokalizacje w Europie i Ameryce
4 centra danych w Europie i Ameryce — wybierz lokalizację najbliżej swoich użytkowników.

Tailscale w praktyce
Tailscale łączy twój VPS z laptopem i telefonem w jeden tailnet. Reguły ACL decydują, kto widzi które usługi, a MagicDNS zastępuje adresy IP czytelnymi nazwami.
Wszystkie węzły – VPS, laptopy, telefony – widzisz na jednej liście ze statusem online lub offline. Dostęp pojedynczego urządzenia do sieci wyłączasz jednym przełącznikiem, bez szukania kluczy po serwerach.
Rozpocznij teraz
Tailscale Client na twoim serwerze VPS w kilka minut — bez skomplikowanej konfiguracji.
Backupy i migawki
Snapshoty pozwalają szybko wrócić do wcześniejszego stanu. ZapX Pass odblokowuje przywracanie, ręczne Backupy i dłuższe przechowywanie codziennych Backupów.
Więcej kontroli dzięki ZapX Passwięcej miejsca, przywracanie, korzyści z Pass oraz VPS Lifetime bez kontroli aktywności
Oceny
Prawdziwe opinie o pomocy technicznej i konfiguracji.
FAQ
Odpowiedzi na najważniejsze pytania przed rozpoczęciem.
Zamawiasz VPS, który jest online w 60 sekund, a potem w panelu ZapX instalujesz Tailscale Client jednym kliknięciem z marketplace Coolify. Podajesz klucz uwierzytelniający (auth key) z konsoli Tailscale; samo wdrożenie aplikacji przez Coolify zajmuje potem dodatkowo chwilę. Masz przy tym pełny root i SSH, więc możesz też skonfigurować klienta ręcznie. Więcej w Help Center
Tak. VPS dołącza do tailnetu jako urządzenie na twoim koncie Tailscale. Klucz uwierzytelniający generujesz w konsoli administracyjnej Tailscale, tam też zatwierdzasz urządzenia, ustawiasz ACL i wybierasz plan. Konto i plan prowadzisz bezpośrednio u Tailscale, niezależnie od VPS w ZAP-Hosting.
U nas płacisz tylko za VPS. Cena zależy od pakietu i okresu najmu: 3, 30, 90, 180 lub 365 dni, a dłuższy okres obniża cenę miesięczną. W niektórych lokalizacjach dochodzi dopłata regionalna. Aktualne ceny pakietów znajdziesz w cenniku na tej stronie. Konto i plan Tailscale opłacasz osobno, bezpośrednio u producenta. Anuluj w dowolnym momencie.
Minimum dla aplikacji na VPS to 2 GB RAM, 2 rdzenie CPU i 30 GB miejsca na dysku – to próg platformy dla Coolify i aplikacji. Sam klient Tailscale jest lekki, więc to minimum zwykle wystarcza. Więcej zasobów potrzebujesz, gdy dokładasz kolejne aplikacje, podłączasz więcej urządzeń i użytkowników albo kierujesz przez VPS dużo ruchu jako exit node. Pakiet możesz później rozszerzyć.
Tailscale to usługa SaaS: jej serwer koordynacyjny wymienia klucze i zarządza tailnetem, a plan rozlicza producent. Twój VPS to własny węzeł w tym tailnecie: dane i aplikacje leżą na twoim serwerze, ruch między urządzeniami szyfruje end-to-end WireGuard, a za serwer płacisz stałą cenę pakietu. Aktualizacje i konfigurację węzła prowadzisz sam, koordynacją sieci zajmuje się Tailscale.
Tailscale to mesh VPN zbudowany na WireGuard: ruch między węzłami jest szyfrowany end-to-end, a klucze prywatne nie opuszczają urządzeń. Dostęp porządkują logowanie przez dostawcę tożsamości, zatwierdzanie urządzeń i reguły ACL. VPS i VPN to nie to samo: VPS to serwer, a Tailscale to sieć, która łączy go z twoimi urządzeniami.
W panelu ZapX sprawdzasz przy zainstalowanej aplikacji dostępność aktualizacji i stosujesz update jednym kliknięciem. Alternatywnie możesz ręcznie ponownie wdrożyć usługę w Coolify. Przed większym skokiem wersji przeczytaj oficjalne informacje o wydaniu Tailscale. Codzienny Backup jest w cenie, a z ZapX Pass przed aktualizacją zrobisz własny Backup i w razie potrzeby sam przywrócisz poprzedni stan.
Subdomena jest opcjonalna i zarządza nią ZapX: domena platformy albo twoja domena na koncie ZAP, dla której ZapX może zapisywać DNS. Rekordy DNS powstają automatycznie przy instalacji, a Coolify wystawia wtedy certyfikat HTTPS przez Let's Encrypt. Bez zarządzanej subdomeny usługa jest dostępna tylko pod adresem http://<usługa>.<ip>.sslip.io, przez HTTP bez certyfikatu. W tailnecie urządzenia znajdziesz po nazwach MagicDNS.
Tak, to typowy powód, by postawić Tailscale na VPS. Najpierw sprawdź, czy łączysz się przez SSH po adresie z tailnetu, a dopiero potem zablokuj publiczny SSH w zaporze. Reguły ustawiaj ostrożnie: jeśli coś pójdzie nie tak, konsola w przeglądarce w panelu ZapX daje dostęp do serwera bez SSH. Konsola w panelu – Help Center
Lokalizacje w Europie i Ameryce: FFM/Eygelshoven, Ashburn, Dallas i Los Angeles. Wybierz lokalizację blisko swoich urządzeń i użytkowników – dla ekipy w Polsce często sensowny jest start z FFM/Eygelshoven. Połączenia w tailnecie idą zwykle bezpośrednio między węzłami, więc bliski serwer oznacza niższe opóźnienia.
Masz dodatkowe pytania?
Kontakt z pomocą technicznąZAPX Dashboard
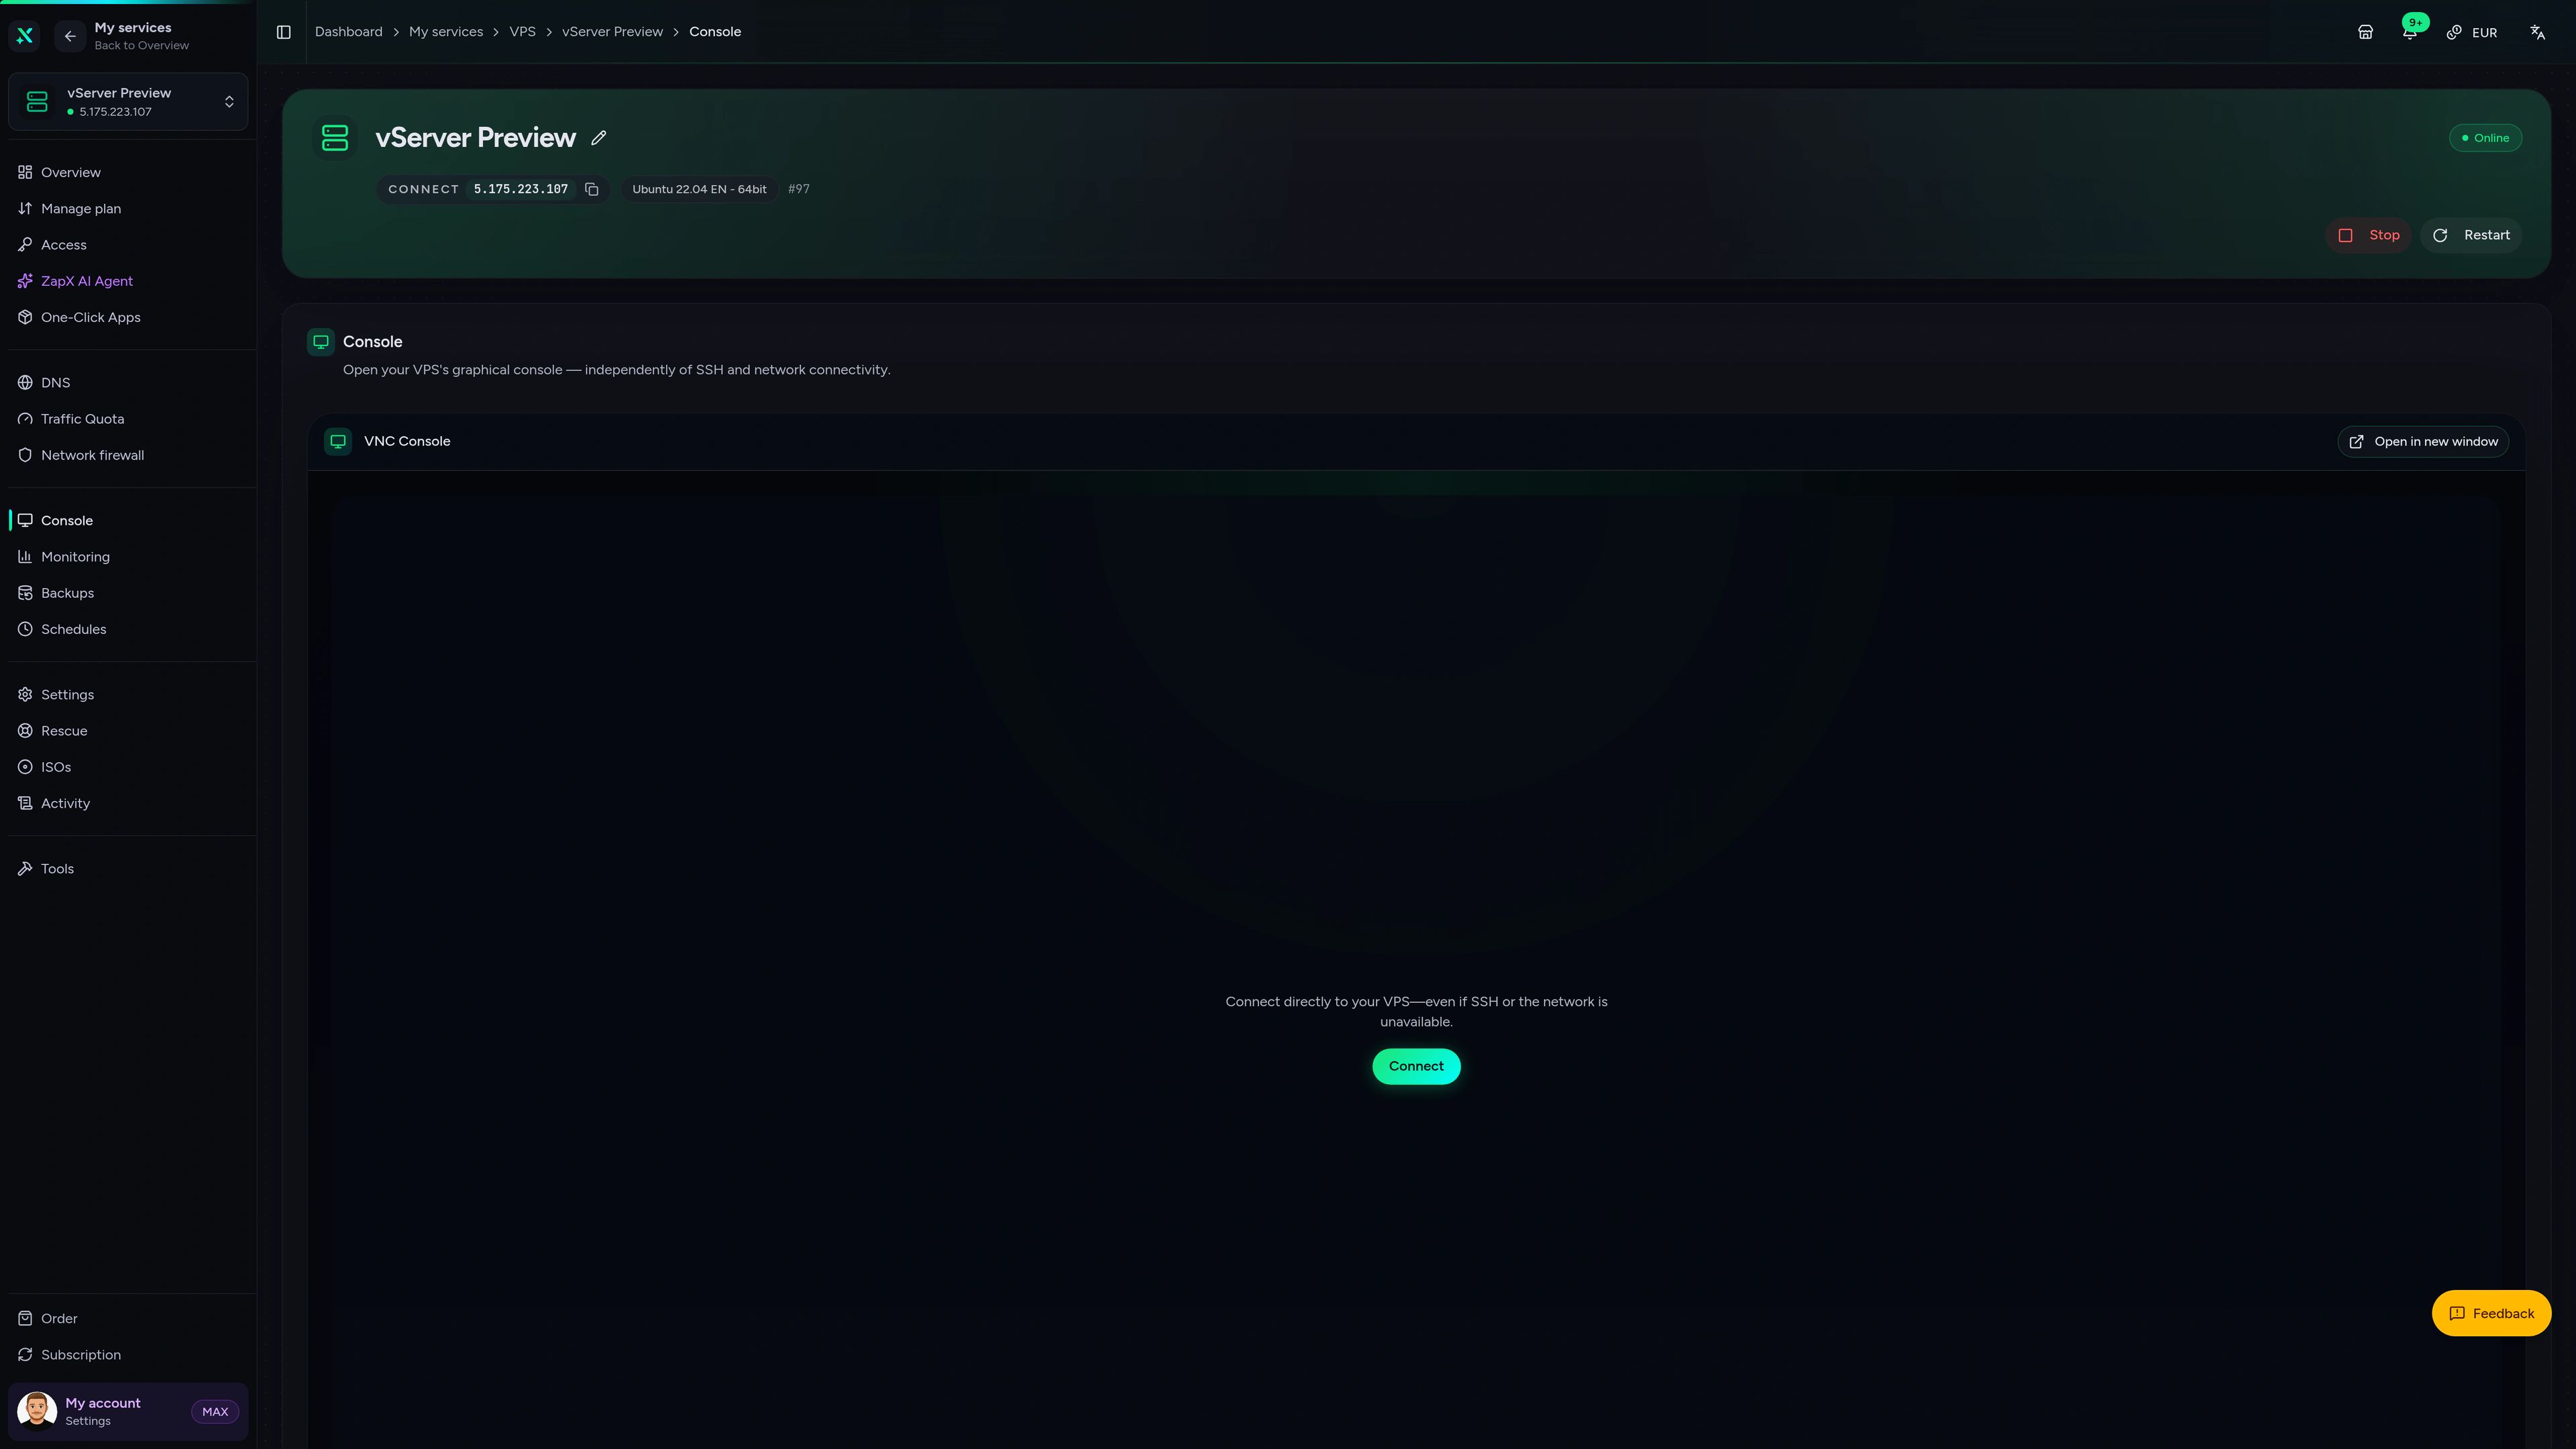
Gdy publiczny SSH jest zamknięty, konsola w panelu ZapX zostaje awaryjnym dostępem do serwera – obok ochrony DDoS i statystyk.
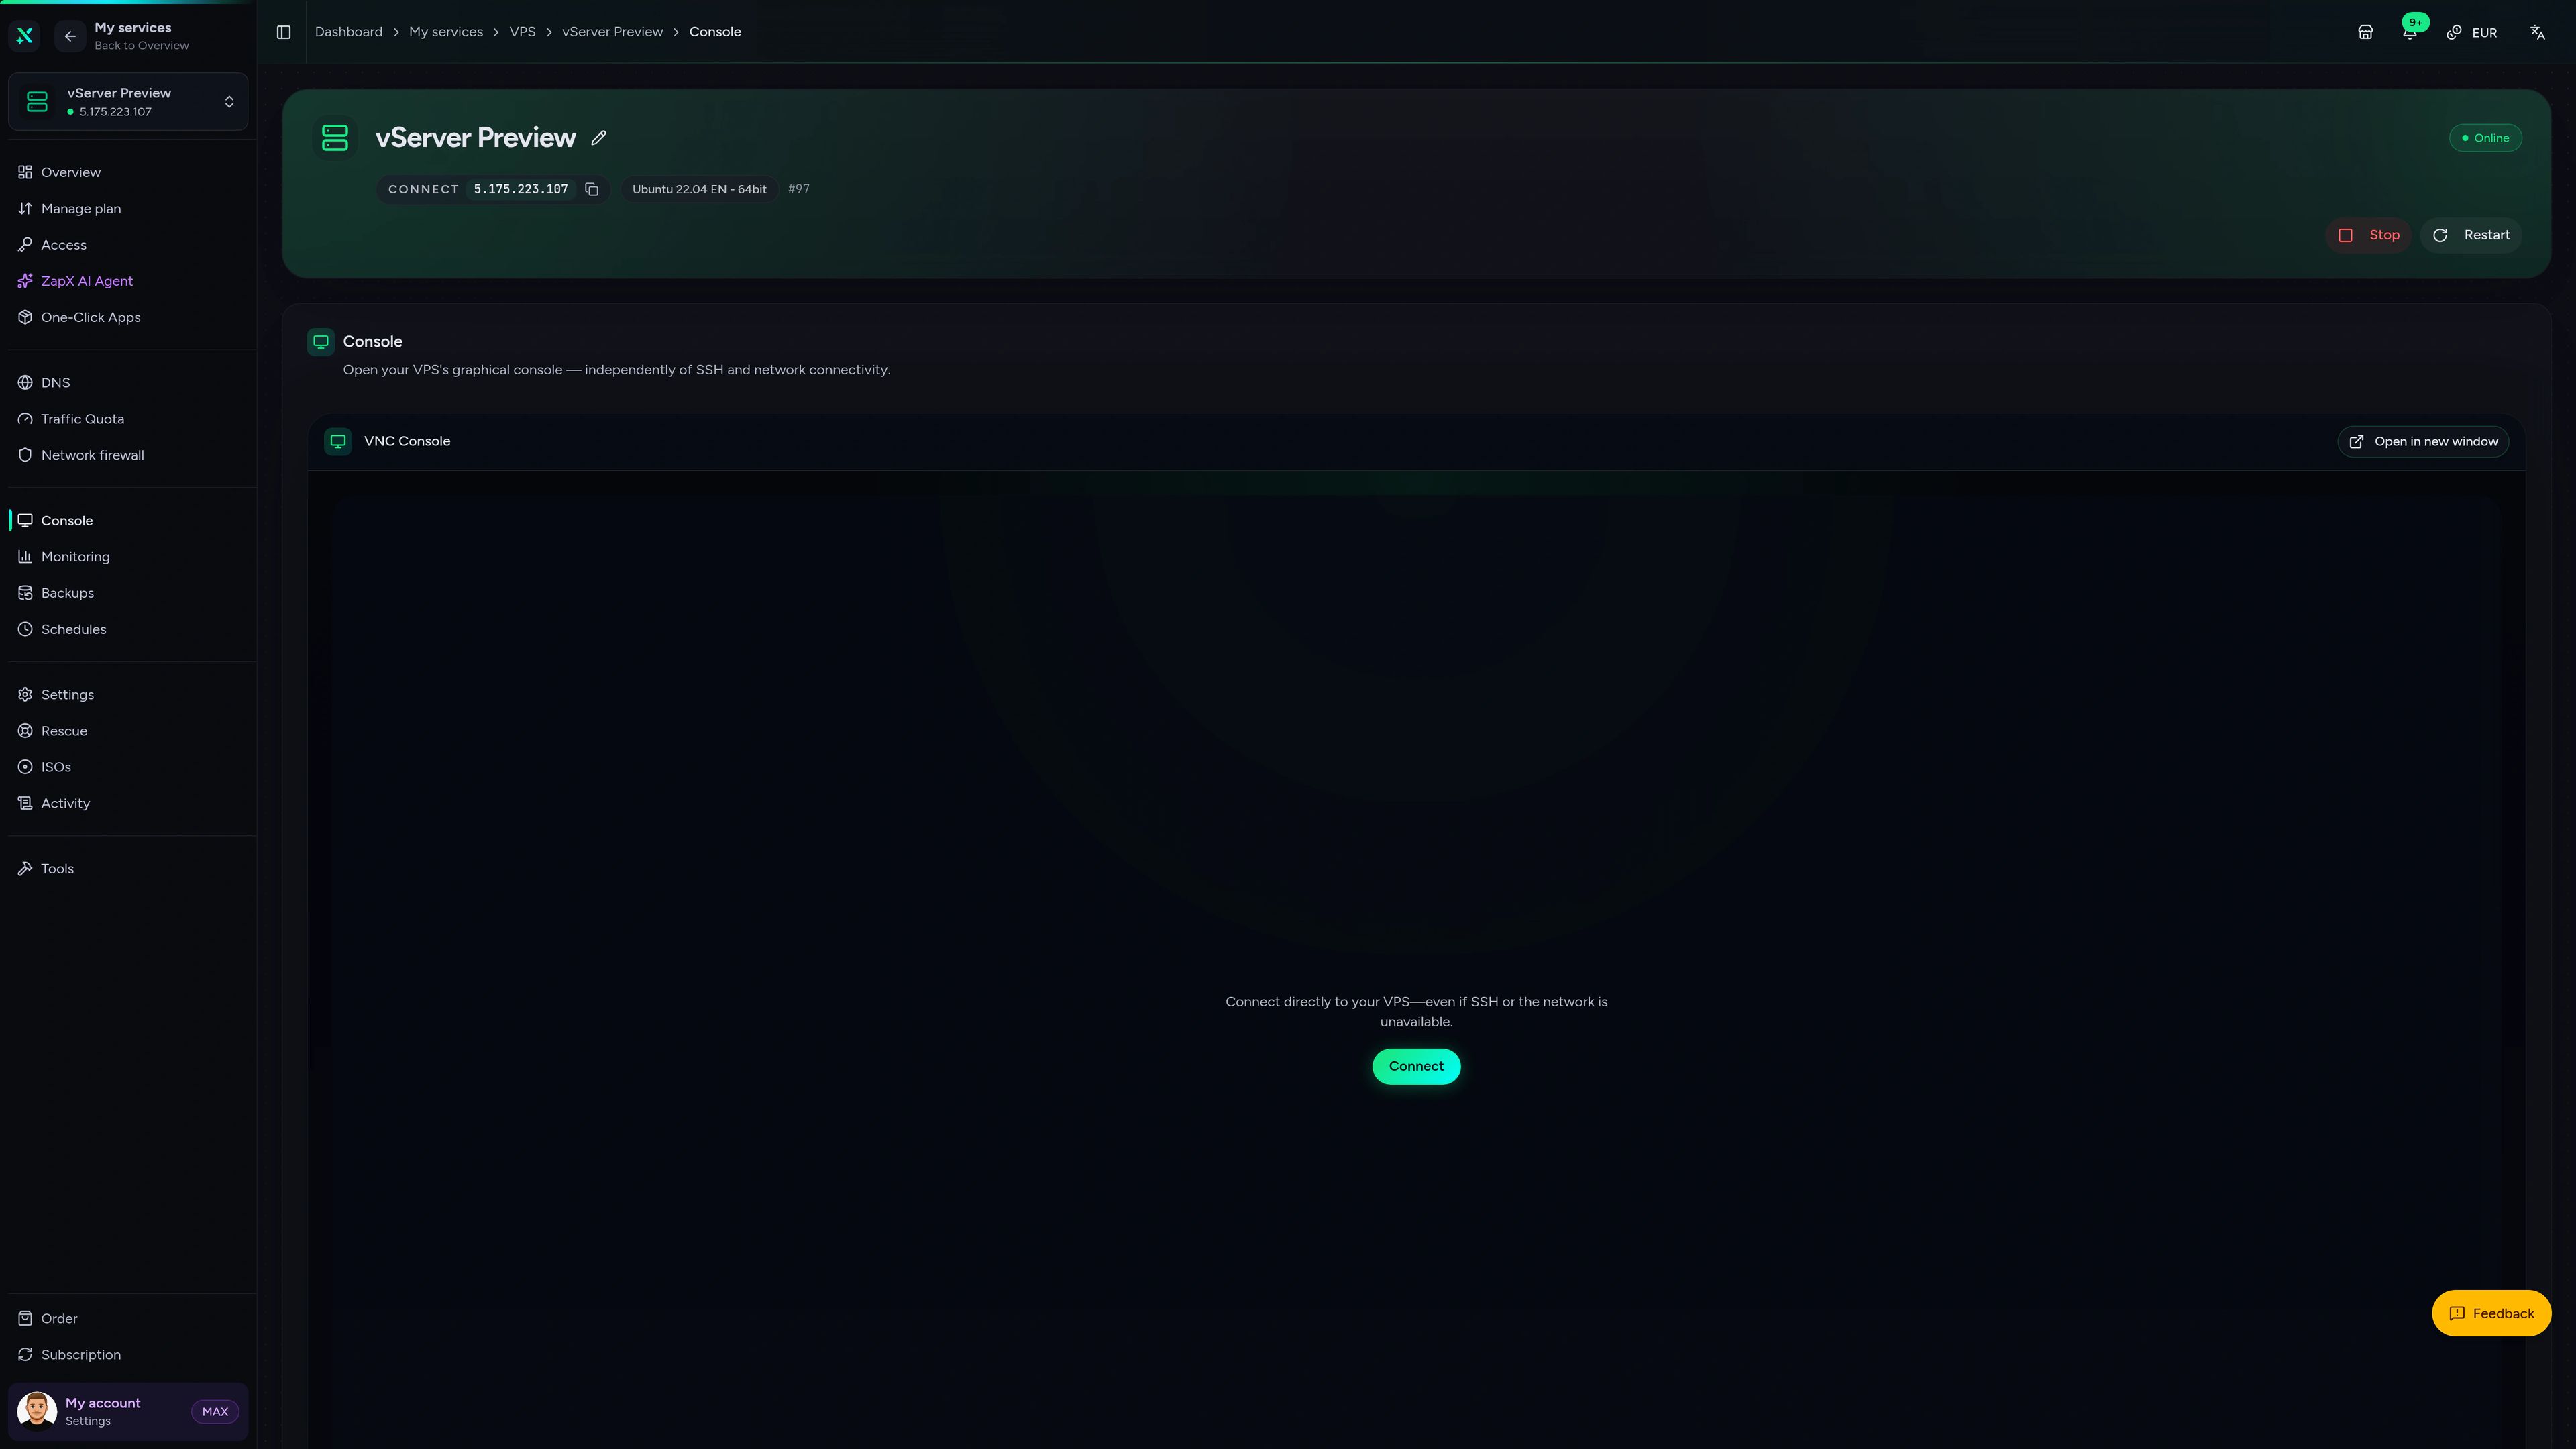
Serwer VPS – Konsola
Konsola serwera VPS w panelu klienta ZapX
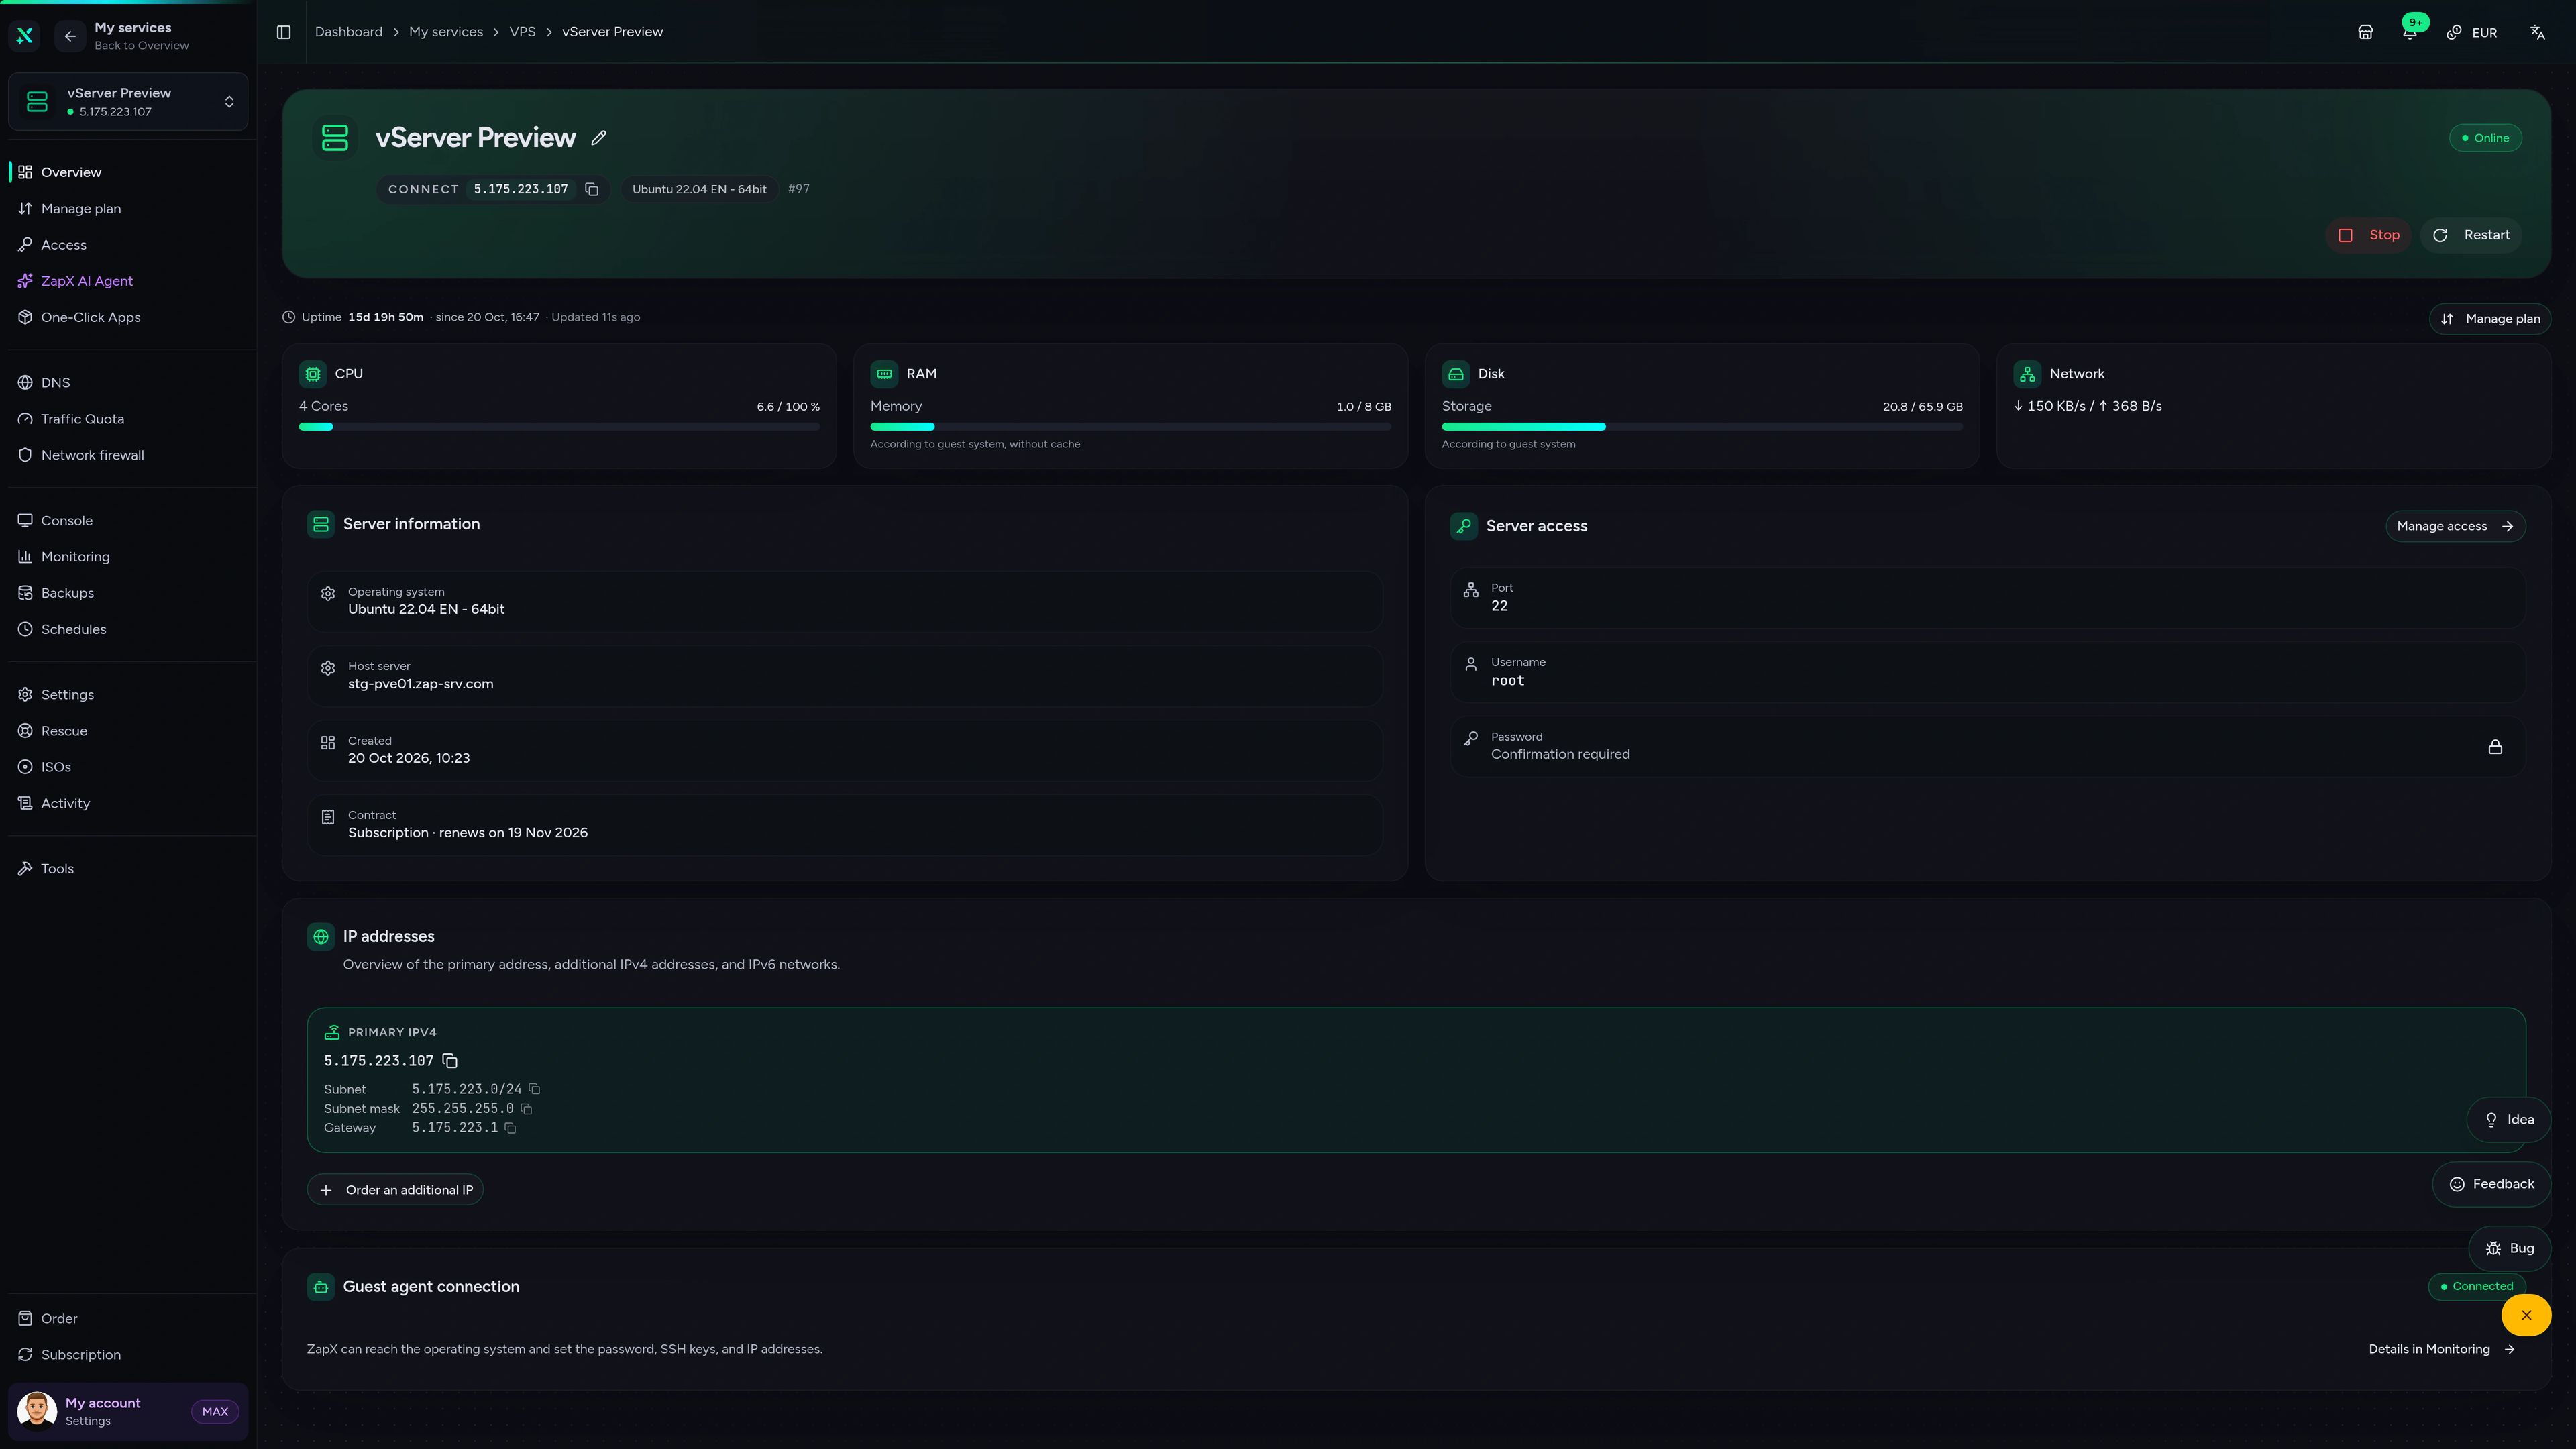
ZapX AI Agent w panelu ZapX czyta z tobą logi, podpowiada reguły zapory i kolejne kroki. Na twoją prośbę wykona je sam – dopiero po potwierdzeniu w czacie.
ZapX AI Agent jest częścią ZapX Pass, podobnie jak własne Backupy, snapshoty i przywracanie Backupów.
Poznaj ZapX PassZapX AI Agent
panel.zap-hosting.com
Wydajność
Zmierzone wartości pokazują, ile mocy zostaje obok tunelu WireGuard: na szyfrowanie ruchu exit node oraz na panele, bazy i kontenery w tym samym tailnecie.
Wydajny VPS, model procesora zależny od lokalizacji
Typowe oferty VPS bez podanego CPU hosta
potwierdzone 2026-07-01
Scenariusze
Od zamkniętego SSH po prywatne panele i urządzenia w jednej sieci – tak wykorzystujesz serwer VPS z Tailscale w praktyce.
Gotowy na własny węzeł?
Zamknij porty, zostaw dostęp przez tailnet.
Aplikacja ZapXComing soon
Status, restart i zużycie zasobów VPS zawsze pod ręką – wszystkie usługi ZAP-Hosting w jednej aplikacji ZapX.
Dostępne także
WireGuard, Coolify, monitoring i więcej — instalacja jednym kliknięciem na twoim serwerze VPS.
Chmura prywatna
NextCloud to samodzielnie hostowana, otwartoźródłowa platforma, która oferuje przechowywanie plików, narzędzia do współpracy i komunikacji dla płynnego zarządzania danymi.
Automatyczna konfiguracja
automation
n8n to rozszerzalne narzędzie do automatyzacji przepływów pracy.
Gotowe w ~2 min
vpn
Najprostszy sposób na uruchomienie WireGuard VPN + interfejsu administracyjnego opartego na sieci.
Gotowe w ~2 min
media
Plex organizuje wideo, muzykę i zdjęcia z osobistych bibliotek multimedialnych i przesyła je do telewizorów smart, boxów streamingowych i urządzeń mobilnych.
Gotowe w ~2 min
Bezpieczeństwo haseł
Vaultwarden to menedżer haseł, który pozwala na bezpieczne przechowywanie i zarządzanie hasłami.
Bez ręcznej konfiguracji
cms
WordPress to oprogramowanie open source, które możesz wykorzystać do stworzenia pięknej strony internetowej, bloga lub aplikacji.
Gotowe w ~2 min
Dostępne także
WireGuard, Coolify, monitoring i więcej — instalacja jednym kliknięciem na twoim serwerze VPS.
755
Dostępne aplikacje
Korzyść
Rynek aplikacji jest częścią serwera VPS — bez dodatkowych opłat za instalację.
Wybierz swoje aplikacje w konfiguratorze i rozpocznij w kilka minut.
VPS online w 60 sekund, potem autoinstalacja klienta z marketplace Coolify i węzeł w twoim tailnecie. Anuluj w dowolnym momencie.
Bez konfiguracji. Bez ryzyka. Online w 60 sekund.
© 2026 ZAP-Hosting GmbH
 Preferowane źródło w Google